De ce nu poate fi falsificată o tranzacție Bitcoin sau Kaspa – explicat simplu
O tranzacție Bitcoin sau Kaspa nu poate fi falsificată, deoarece fiecare plată trebuie semnată cu cheia privată a proprietarului, iar fiecare nod al rețelei verifică singur această semnătură. Fără cheie nu puteți cheltui monedele altcuiva și nici nu puteți modifica suma sau destinatarul. Rescrierea istoricului deja confirmat ar necesita, la rândul ei, mai multă putere de calcul decât întreaga rețea onestă – iar asta costă mai mult decât ar câștiga atacatorul. Riscul real nu este așadar un „blockchain spart”, ci o cheie furată și un escroc care vă convinge să trimiteți singuri banii.
Pe scurt
- Monedele nu „stau într-un cont” al nimănui. Ele aparțin celui care deține cheia privată și poate crea cu ea o semnătură digitală validă.
- Semnătura este legată matematic de conținutul tranzacției. Modificarea unui singur caracter (suma, adresa) invalidează semnătura.
- Fiecare nod al rețelei verifică singur fiecare tranzacție. O tranzacție invalidă este respinsă, chiar dacă ar fi trimisă de cel mai mare miner.
- Cheltuirea acelorași monede de două ori este împiedicată de proof of work: rescrierea istoricului Bitcoin ar necesita, la 29.10.2026, peste 1.000 EH/s, adică aproximativ 4 milioane dintre cele mai noi minere.
- Amenințările reale sunt în altă parte: phishing, portofele false, scurgerea frazei seed, înșelăciuni de tip „flash USDT”. Împotriva lor vă protejează în primul rând propria prudență.
Ce ar însemna de fapt „falsificarea unei tranzacții”
Când oamenii vorbesc despre falsificarea criptomonedelor, se gândesc de obicei la unul dintre aceste patru lucruri. Rețeaua îl rezolvă pe fiecare printr-un alt mecanism:
| Tentativa de fraudă | Ce ar vrea atacatorul | Ce o împiedică |
|---|---|---|
| Cheltuirea monedelor altcuiva | să-și trimită monede de pe o adresă care nu îi aparține | semnătura digitală (fără cheia privată nu se poate) |
| Modificarea unei tranzacții semnate | să rescrie suma sau destinatarul plății altcuiva | semnătura este valabilă doar pentru conținutul exact al tranzacției |
| Crearea de monede din nimic | să-și atribuie monede care nu au existat niciodată | fiecare nod verifică dacă intrările tranzacției există și nu au fost cheltuite |
| Cheltuirea dublă (double spend) | să plătească, să primească marfa și apoi să „anuleze” plata | proof of work și așteptarea confirmărilor |
Încă din documentul original (whitepaper) din 2008, autorul Bitcoin atrage atenția că nici un atacator cu o putere de calcul uriașă nu poate crea valoare din nimic și nici nu poate lua bani care nu i-au aparținut niciodată. Singurul lucru pe care îl poate încerca este să-și recupereze propria plată recentă. Să le luăm pe rând.
Cum funcționează cheile și semnătura digitală
La bază stă o pereche de chei. Cheia privată (un număr secret pe care îl cunoașteți doar dumneavoastră) este, în esență, un număr aleatoriu de 256 de biți. Există aproximativ 1077 chei posibile – cam tot atâtea câți atomi există în universul observabil. Ghicirea cheii altcuiva este, așadar, practic imposibilă.
Din cheia privată se derivă printr-un calcul unidirecțional cheia publică, iar din aceasta adresa, la care ceilalți vă trimit monede. Drumul într-un sens este ușor, drumul înapoi (de la adresă la cheia privată) este astăzi imposibil din punct de vedere computațional. Atât Bitcoin, cât și Kaspa folosesc aceeași curbă eliptică secp256k1.
Când doriți să plătiți, portofelul ia conținutul tranzacției (de unde, unde, cât) și creează cu cheia privată o semnătură digitală. Oricine poate apoi verifica, cu ajutorul cheii dumneavoastră publice, două lucruri:
- că semnătura a fost creată de proprietarul cheii private,
- că de la semnare conținutul tranzacției nu s-a schimbat nici măcar cu un caracter.
Bitcoin a folosit inițial semnături ECDSA. De la upgrade-ul Taproot (noiembrie 2021, blocul 709.632) acceptă și semnături Schnorr conform standardului BIP-340. Kaspa folosește implicit semnături Schnorr și acceptă și ECDSA. Din punctul de vedere al securității, la ambele este valabil același lucru: cine nu are cheia nu poate produce o semnătură validă.
De ce nu poate fi modificată o tranzacție deja semnată
Semnătura nu se creează pentru „mesaj” ca întreg, ci pentru hash-ul său (amprenta datelor). Funcția hash transformă date de orice lungime într-o amprentă scurtă, de lungime fixă. Este suficient să schimbați o singură literă și amprenta iese complet diferit.
Dacă cineva ar modifica pe drum suma din tranzacție de la 0,01 BTC la 1 BTC sau ar strecura propria adresă, amprenta s-ar schimba, iar semnătura originală nu s-ar mai potrivi. Nodurile ar respinge imediat o astfel de tranzacție. Atacatorul nu poate crea o semnătură nouă, pentru că nu are cheia dumneavoastră.
Hash-urile țin laolaltă și blocurile întregi. Fiecare bloc conține amprenta blocului anterior, astfel încât formează un lanț – de aici și denumirea de blockchain. Modificarea unei tranzacții într-un bloc vechi i-ar schimba amprenta și ar „strica” toate blocurile de după el.
Cine verifică tranzacțiile: nodurile și UTXO
Rețeaua nu are un server central care să decidă ce este valabil. Tranzacțiile sunt verificate de mii de noduri (calculatoare cu o copie completă a regulilor și a istoricului rețelei). Fiecare dintre ele verifică singur fiecare tranzacție și fiecare bloc, independent de celelalte.
Atât Bitcoin, cât și Kaspa țin evidența banilor sub formă de UTXO (ieșiri necheltuite ale tranzacțiilor anterioare). Funcționează asemănător cu bancnotele din portofel: fiecare tranzacție „consumă” anumite ieșiri anterioare și creează altele noi. La fiecare plată, nodul verifică:
- că ieșirile folosite există cu adevărat,
- că nu au fost încă cheltuite,
- că le aparține o semnătură validă,
- că suma ieșirilor nu este mai mare decât suma intrărilor.
Dacă ceva nu se potrivește, nodul nu acceptă tranzacția și nu o transmite mai departe. Același lucru este valabil pentru blocuri: un bloc cu o tranzacție invalidă este respins de noduri, chiar dacă l-ar fi minat cel mai mare pool din lume. Minerii nu pot deci ocoli regulile – pot decide doar ordinea tranzacțiilor valide.
Double spend și proof of work: de ce istoricul nu poate fi rescris
Rămâne o ultimă posibilitate: să plătiți, să așteptați marfa și apoi să impuneți o altă versiune a istoricului, în care plata nu există. Acest lucru se numește double spend (cheltuire dublă). Îl împiedică proof of work: rețeaua recunoaște versiunea istoricului în spatele căreia stă cea mai multă muncă efectuată.
Fiecare bloc nou reprezintă o confirmare a tranzacției. La Bitcoin se adaugă un bloc aproximativ la fiecare 10 minute, iar comercianții așteaptă în mod tradițional, la sume mai mari, 6 confirmări, adică aproximativ o oră. Pentru a „șterge” plata, atacatorul ar trebui să mineze în secret un lanț alternativ mai lung, mai repede decât restul rețelei. Acest lucru este posibil doar cu o putere mai mare decât a întregii rețele oneste – de aici denumirea de atac 51%.
Cât ar costa un atac asupra Bitcoin: calculul nostru
La 29.10.2026, rețeaua Bitcoin are o putere de aproximativ 1.080 EH/s (mempool.space). Recalculat pe cel mai eficient miner cu răcire cu aer din oferta noastră:
| Indicator | Bitcoin (BTC) |
|---|---|
| Puterea rețelei (29.10.2026) | ~1.080 EH/s = 1,08 miliarde TH/s |
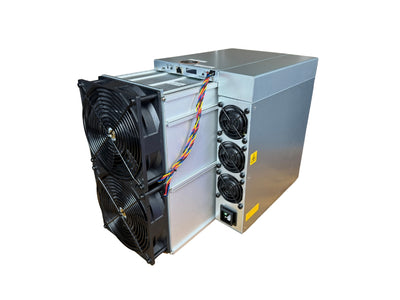
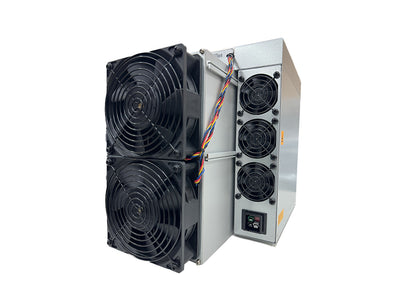
| Miner folosit pentru calcul | Antminer S21 XP, 270 TH/s, 13,5 J/TH |
| Număr de aparate doar pentru a egala rețeaua | ~4 milioane de bucăți |
| Prețul aparatelor (85.499 Kč/buc. la noi, la 29.10.2026) | ~340 de miliarde Kč |
| Consum | ~14,6 GW (aproximativ dublul consumului mediu al întregii Cehii) |
| Electricitate pentru 1 oră la 2 Kč/kWh | ~29 de milioane Kč |
Niciun producător nu are atâtea aparate în plus și nu le poate fabrica în câteva săptămâni. Mai există și o siguranță economică, descrisă încă de Satoshi Nakamoto: cine ar avea o asemenea putere ar câștiga mai mult prin minerit onest. Într-o oră apar 6 blocuri a câte 3,125 BTC, adică 18,75 BTC – la un preț de 1 753 594 Kč pentru 1 BTC, este vorba de zeci de milioane de coroane. În plus, atacul ar prăbuși prețul monedei pe care atacatorul însuși ar mina-o.
Cum stau lucrurile la Kaspa: blockDAG și 10 blocuri pe secundă
Kaspa se bazează pe aceleași fundamente (chei, semnături, UTXO, proof of work), dar asamblează blocurile altfel. În locul unui singur lanț creează un blockDAG (graf de blocuri): blocurile pot apărea simultan, iar fiecare face referire la mai mulți predecesori. Protocolul GHOSTDAG le ordonează apoi într-o singură succesiune, asupra căreia cad de acord toate nodurile.
De la hardfork-ul Crescendo (mai 2025), Kaspa creează 10 blocuri pe secundă. O tranzacție primește așadar confirmarea în câteva secunde, în timp ce la Bitcoin decontarea sigură durează aproximativ o oră. Următorul pas, consensul DAGKnight, este la 29.10.2026 încă doar în plan. Mai multe despre rețea găsiți în articolul Kaspa (KAS).
| Parametru | Bitcoin | Kaspa |
|---|---|---|
| Structură | lanț de blocuri | blockDAG (GHOSTDAG) |
| Viteza blocurilor | 1 bloc la ~10 minute | 10 blocuri pe secundă |
| Semnătură | ECDSA, din 2021 și Schnorr (BIP-340) | Schnorr (implicit), și ECDSA |
| Curbă | secp256k1 | secp256k1 |
| Evidența monedelor | UTXO | UTXO |
| Consens | proof of work (SHA-256) | proof of work (kHeavyHash) |
| Confirmare sigură | de obicei 6 blocuri ≈ 1 oră | de ordinul secundelor |
| Puterea rețelei (29.10.2026) | ~1.080 EH/s | ~351 PH/s |
Cât ar costa un atac asupra Kaspa
Aici trebuie să fim sinceri: o rețea mai mică se apără mai ieftin decât Bitcoin. Conform datelor noastre, Kaspa are la 29.10.2026 o putere de aproximativ 351 PH/s. Pentru a o egala ar fi suficiente circa 8.800 de aparate Antminer KS7 (40 TH/s, 3.080 W), pentru aproximativ 630 de milioane Kč. Consumul ar fi de circa 27 MW, iar electricitatea ar costa în jur de 54.000 Kč pe oră.
Este cu un ordin de mărime mai puțin decât la Bitcoin, dar este vorba tot de mii de aparate care nu se găsesc liber pe piață. În plus, atacul ar afecta prețul KAS și, odată cu el, valoarea aparatelor în care a investit atacatorul. Regula practică: la sume mari în rețele mai mici este rezonabil să așteptați mai mult decât prima confirmare. Este valabil pentru orice monedă proof-of-work – cu cât puterea rețelei este mai mică, cu atât este nevoie de mai multă prudență.
Care sunt riscurile reale și cum vă puteți proteja
Matematica nu poate fi ocolită, omul însă da. Aproape toate pierderile de criptomonede despre care auziți nu au apărut prin „spargerea blockchain-ului”, ci pentru că cheia sau banii au ajuns la un escroc.
- Furtul cheii sau al frazei seed. Fraza seed (12–24 de cuvinte pentru recuperarea portofelului) echivalează cu cheia privată. Cine o cunoaște are monedele dumneavoastră. Nu o fotografiați niciodată, nu o salvați în cloud și nu o introduceți pe niciun site.
- Phishing și portofele false. Aplicațiile și site-urile frauduloase arată ca originalul și vă „cer” fraza seed. Cum le recunoașteți descriem în articolul Portofele software false.
- „Flash BTC / flash USDT”. Escrocul promite un software care trimite monede „temporare” sau vă trimite un token fără valoare care doar arată ca USDT. Nimeni nu poate trimite bitcoin adevărat fără cheie. Verificați întotdeauna plata într-un blockchain explorer – la tokenuri și după adresa contractului.
- Tranzacții neconfirmate. O tranzacție care așteaptă în mempool (coada tranzacțiilor neconfirmate) nu este încă plătită. Când vindeți marfă pentru Bitcoin, așteptați confirmarea.
- Calculatoare cuantice. Un calculator cuantic suficient de mare ar putea teoretic calcula cheia privată din cea publică. Ar fi amenințate în special adresele a căror cheie publică este deja vizibilă în rețea (tipuri vechi de adrese, adrese folosite repetat). Un astfel de calculator nu există astăzi, iar estimările privind momentul în care ar putea apărea diferă cu zeci de ani. Dezvoltatorii Bitcoin pregătesc deja propunerea BIP-360 pentru adrese rezistente. Sfatul practic este valabil încă de pe acum: nu folosiți aceeași adresă în mod repetat.
Pentru sume mai mari, cea mai sigură variantă este un portofel hardware, care nu lasă niciodată cheia să ajungă în calculator. Portofelele recomandate pentru Kaspa le prezentăm în ghidul Portofel Kaspa: cum îl creați.
Articolul explică principii tehnice și nu reprezintă o recomandare de investiții.
Ce urmează
- Cum apar blocurile și ce fac minerii explică articolul Ce este mineritul de criptomonede și cum funcționează.
- Cât câștigă astăzi securizarea rețelei cu un anumit aparat arată tabelul de profitabilitate a minerelor ASIC.
Surse
- Satoshi Nakamoto: Bitcoin – A Peer-to-Peer Electronic Cash System (2008)
- Bitcoin Developer Guide: Transactions
- BIP-340: Schnorr Signatures for secp256k1
- Sompolinsky, Wyborski, Zohar: PHANTOM GHOSTDAG – A Scalable Generalization of Nakamoto Consensus
- Kaspa.org: istoria și tehnologia rețelei
- Kaspa KIP-17 (verificarea semnăturilor Schnorr și ECDSA)
- mempool.space: puterea și dificultatea rețelei Bitcoin
- Cointelegraph: ce schimbă propunerea BIP-360
Întrebări frecvente
Může hacker poslat bitcoiny z mé adresy bez mého klíče?
Mohou těžaři změnit moji transakci nebo si připsat mince?
Co je 51% útok a hrozí Bitcoinu?
Je Kaspa stejně bezpečná jako Bitcoin?
Co je flash BTC nebo flash USDT?
Textul a fost pregătit cu ajutorul AI. Faptele, cifrele și procedurile au fost verificate de Yegor.