Prečo nejde sfalšovať transakciu Bitcoinu ani Kaspy – vysvetlené jednoducho
Transakciu Bitcoinu ani Kaspy nejde sfalšovať, pretože každú platbu musí podpísať súkromný kľúč majiteľa a každý uzol siete ten podpis sám skontroluje. Bez kľúča nemožno cudzie mince minúť ani zmeniť sumu či príjemcu. Prepísať už potvrdenú históriu by zase vyžadovalo viac výpočtového výkonu, ako má celá poctivá sieť – a to stojí viac, než by útočník získal. Reálnym rizikom preto nie je „hacknutý blockchain“, ale ukradnutý kľúč a podvodník, ktorý vás presvedčí, aby ste peniaze poslali sami.
Zhrnutie
- Mince nikomu „neležia na účte“. Patria tomu, kto má súkromný kľúč a vie ním vytvoriť platný digitálny podpis.
- Podpis je matematicky zviazaný s obsahom transakcie. Zmena jediného znaku (suma, adresa) podpis zneplatní.
- Každý uzol siete kontroluje každú transakciu sám. Neplatnú odmietne, aj keby ju poslal najväčší ťažiar.
- Minúť tie isté mince dvakrát bráni proof of work: prepísať históriu Bitcoinu by k 29. 10. 2026 vyžadovalo viac ako 1 000 EH/s, teda asi 4 milióny najnovších minerov.
- Skutočné hrozby sú inde: phishing, falošné peňaženky, únik seed frázy, podvody typu „flash USDT“. Pred nimi chráni hlavne vaša opatrnosť.
Čo by vlastne znamenalo „sfalšovať transakciu“
Keď ľudia hovoria o falšovaní kryptomien, zvyčajne myslia jednu zo štyroch vecí. Každú z nich sieť rieši iným mechanizmom:
| Pokus o podvod | Čo by útočník chcel | Čo tomu bráni |
|---|---|---|
| Minúť cudzie mince | poslať si mince z adresy, ktorá mu nepatrí | digitálny podpis (bez súkromného kľúča to nejde) |
| Zmeniť podpísanú transakciu | prepísať sumu alebo príjemcu cudzej platby | podpis platí len pre presný obsah transakcie |
| Vytvoriť mince z ničoho | pripísať si mince, ktoré nikdy neexistovali | každý uzol kontroluje, či vstupy transakcie existujú a nie sú minuté |
| Minúť dvakrát (double spend) | zaplatiť, dostať tovar a potom platbu „vrátiť“ | proof of work a čakanie na potvrdenia |
Už autor Bitcoinu v pôvodnom dokumente (whitepaperi) z roku 2008 upozorňuje, že ani útočník s obrovským výpočtovým výkonom nemôže vytvoriť hodnotu z ničoho ani vziať peniaze, ktoré mu nikdy nepatrili. Jediné, o čo sa môže pokúsiť, je vziať späť vlastnú nedávnu platbu. Prejdeme to postupne.
Ako fungujú kľúče a digitálny podpis
Základom je dvojica kľúčov. Súkromný kľúč (tajné číslo, ktoré poznáte len vy) je v podstate náhodné 256-bitové číslo. Možných kľúčov je zhruba 1077 – rádovo toľko, koľko je atómov vo viditeľnom vesmíre. Uhádnuť cudzí kľúč je preto prakticky nemožné.
Zo súkromného kľúča sa jednosmerným výpočtom odvodí verejný kľúč a z neho adresa, na ktorú vám ostatní posielajú mince. Cesta tam je jednoduchá, cesta späť (z adresy na súkromný kľúč) je dnes výpočtovo neuskutočniteľná. Bitcoin aj Kaspa používajú rovnakú eliptickú krivku secp256k1.
Keď chcete zaplatiť, peňaženka vezme obsah transakcie (odkiaľ, kam, koľko) a súkromným kľúčom k nemu vytvorí digitálny podpis. Ktokoľvek potom môže pomocou vášho verejného kľúča overiť dve veci:
- že podpis vytvoril majiteľ súkromného kľúča,
- že sa obsah transakcie od podpisu nezmenil ani o jediný znak.
Bitcoin pôvodne používal podpisy ECDSA. Od upgradu Taproot (november 2021, blok 709 632) podporuje aj Schnorrove podpisy podľa štandardu BIP-340. Kaspa používa Schnorrove podpisy ako predvolené a podporuje aj ECDSA. Pre bezpečnosť platí pri oboch to isté: kto nemá kľúč, platný podpis nevytvorí.
Prečo nejde zmeniť už podpísanú transakciu
Podpis sa nevytvára k „správe“ ako celku, ale k jej hashu (odtlačku dát). Hashovacia funkcia urobí z ľubovoľne dlhých dát krátky odtlačok pevnej dĺžky. Stačí zmeniť jedno písmeno a odtlačok vyjde úplne inak.
Keby niekto cestou zmenil v transakcii sumu z 0,01 BTC na 1 BTC alebo podstrčil svoju adresu, odtlačok sa zmení a pôvodný podpis k nemu nebude sedieť. Uzly takú transakciu okamžite zahodia. Nový podpis útočník vytvoriť nemôže, pretože nemá váš kľúč.
Hashe držia pohromade aj celé bloky. Každý blok obsahuje odtlačok predchádzajúceho bloku, takže tvoria reťaz – odtiaľ názov blockchain. Zmena transakcie v starom bloku by zmenila jeho odtlačok a „rozbila“ všetky bloky po ňom.
Kto transakcie kontroluje: uzly a UTXO
Sieť nemá centrálny server, ktorý by rozhodoval, čo platí. Transakcie kontrolujú tisíce uzlov (počítačov s úplnou kópiou pravidiel a histórie siete). Každý z nich overuje každú transakciu aj každý blok sám, nezávisle od ostatných.
Bitcoin aj Kaspa evidujú peniaze ako UTXO (nevyužité výstupy predchádzajúcich transakcií). Funguje to podobne ako bankovky v peňaženke: každá transakcia „spotrebuje“ konkrétne skoršie výstupy a vytvorí nové. Uzol pri každej platbe skontroluje:
- že použité výstupy naozaj existujú,
- že ešte neboli minuté,
- že k nim patrí platný podpis,
- že súčet výstupov nie je vyšší ako súčet vstupov.
Ak čokoľvek nesedí, uzol transakciu neprijme a nepošle ďalej. To isté platí pre bloky: blok s neplatnou transakciou uzly odmietnu, aj keby ho vyťažil najväčší pool na svete. Ťažiari teda nemôžu pravidlá obísť – môžu len rozhodovať o poradí platných transakcií.
Double spend a proof of work: prečo nejde prepísať históriu
Zostáva posledná možnosť: zaplatiť, počkať na tovar a potom presadiť inú verziu histórie, v ktorej platba neexistuje. Tomu sa hovorí double spend (dvojité minutie). Bráni mu proof of work: sieť uznáva verziu histórie, za ktorou stojí najviac vykonanej práce.
Každý nový blok je jedno potvrdenie transakcie. Pri Bitcoine pribúda blok zhruba každých 10 minút a obchodníci pri väčších sumách tradične čakajú na 6 potvrdení, teda asi hodinu. Aby útočník platbu „vymazal“, musel by tajne vyťažiť dlhší alternatívny reťazec rýchlejšie ako zvyšok siete. To ide len s väčším výkonom, než má celá poctivá sieť – preto 51 % útok.
Koľko by stál útok na Bitcoin: náš prepočet
K 29. 10. 2026 má sieť Bitcoinu výkon okolo 1 080 EH/s (mempool.space). Prepočet na najúspornejší vzduchom chladený miner z našej ponuky:
| Údaj | Bitcoin (BTC) |
|---|---|
| Výkon siete (29. 10. 2026) | ~1 080 EH/s = 1,08 miliardy TH/s |
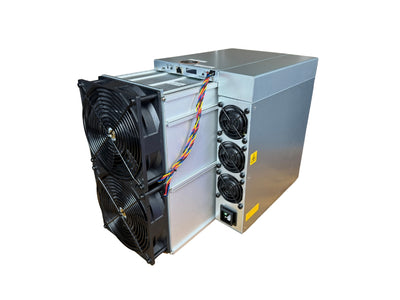
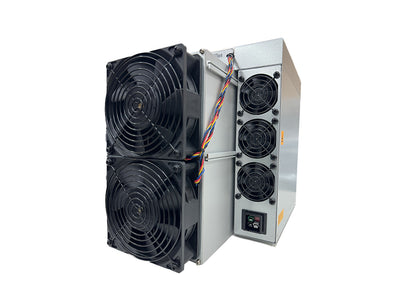
| Miner pre výpočet | Antminer S21 XP, 270 TH/s, 13,5 J/TH |
| Počet strojov len na vyrovnanie siete | ~4 milióny kusov |
| Cena strojov (85 499 Kč/ks u nás k 29. 10. 2026) | ~340 miliárd Kč |
| Príkon | ~14,6 GW (zhruba dvojnásobok priemerného odberu celej ČR) |
| Elektrina za 1 hodinu pri 2 Kč/kWh | ~29 miliónov Kč |
Toľko strojov navyše nemá žiadny výrobca a nevyrobí ich za týždne. A je tu ešte ekonomická poistka, ktorú opísal už Satoshi Nakamoto: kto by taký výkon mal, zarobí viac poctivou ťažbou. Za hodinu vznikne 6 blokov po 3,125 BTC, teda 18,75 BTC – pri cene 1 753 594 Kč za 1 BTC ide o desiatky miliónov korún. Útok by navyše zrazil cenu mince, ktorú by útočník sám ťažil.
Ako je to pri Kaspe: blockDAG a 10 blokov za sekundu
Kaspa stojí na rovnakých základoch (kľúče, podpisy, UTXO, proof of work), ale bloky skladá inak. Namiesto jedného reťazca vytvára blockDAG (graf blokov): bloky môžu vznikať súbežne a každý odkazuje na viacerých predchodcov. Protokol GHOSTDAG ich potom zoradí do jedného poradia, na ktorom sa zhodnú všetky uzly.
Od hardforku Crescendo (máj 2025) vytvára Kaspa 10 blokov za sekundu. Transakcia preto získava potvrdenia v priebehu sekúnd, zatiaľ čo pri Bitcoine sa na bezpečné vysporiadanie čaká zhruba hodinu. Ďalší krok, konsenzus DAGKnight, je k 29. 10. 2026 stále len v pláne. Viac o sieti nájdete v článku Kaspa (KAS).
| Parameter | Bitcoin | Kaspa |
|---|---|---|
| Štruktúra | reťazec blokov | blockDAG (GHOSTDAG) |
| Rýchlosť blokov | 1 blok za ~10 minút | 10 blokov za sekundu |
| Podpis | ECDSA, od 2021 aj Schnorr (BIP-340) | Schnorr (predvolený), aj ECDSA |
| Krivka | secp256k1 | secp256k1 |
| Evidencia mincí | UTXO | UTXO |
| Konsenzus | proof of work (SHA-256) | proof of work (kHeavyHash) |
| Bezpečné potvrdenie | zvyčajne 6 blokov ≈ 1 hodina | rádovo sekundy |
| Výkon siete (29. 10. 2026) | ~1 080 EH/s | ~351 PH/s |
Koľko by stál útok na Kaspu
Tu treba byť úprimný: menšia sieť sa ubráni lacnejšie ako Bitcoin. Podľa našich dát má Kaspa k 29. 10. 2026 výkon zhruba 351 PH/s. Na vyrovnanie by stačilo okolo 8 800 strojov Antminer KS7 (40 TH/s, 3 080 W) za približne 630 miliónov Kč. Príkon by bol asi 27 MW a elektrina by stála okolo 54 000 Kč za hodinu.
To je rádovo menej ako pri Bitcoine, ale stále ide o tisíce strojov, ktoré na trhu voľne nie sú. Útok by navyše poškodil cenu KAS a tým aj hodnotu strojov, do ktorých útočník investoval. Pravidlo pre prax: pri veľkých sumách v menších sieťach je rozumné počkať dlhšie ako na prvé potvrdenie. Platí to pre každú proof-of-work mincu – čím menší výkon siete, tým viac opatrnosti.
Čo reálne hrozí a ako sa chrániť
Matematiku obísť nejde, človeka áno. Takmer všetky straty kryptomien, o ktorých počujete, nevznikli „prelomením blockchainu“, ale tým, že sa kľúč alebo peniaze dostali k podvodníkovi.
- Krádež kľúča alebo seed frázy. Seed fráza (12 – 24 slov na obnovu peňaženky) je to isté čo súkromný kľúč. Kto ju pozná, má vaše mince. Nikdy ju nefoťte, neukladajte do cloudu a nezadávajte na žiadny web.
- Phishing a falošné peňaženky. Podvodné aplikácie a weby vyzerajú ako originál a seed frázu si „vyžiadajú“. Ako ich spoznať, opisujeme v článku Falošné softvérové peňaženky.
- „Flash BTC / flash USDT“. Podvodník sľubuje softvér, ktorý pošle „dočasné“ mince, alebo vám pošle bezcenný token, ktorý len vyzerá ako USDT. Skutočný bitcoin bez kľúča nikto poslať nemôže. Platbu vždy overte v blockchain exploreri – pri tokenoch aj podľa adresy kontraktu.
- Nepotvrdené transakcie. Transakcia, ktorá čaká v mempoole (fronte nepotvrdených transakcií), ešte nie je zaplatená. Pri predaji tovaru za Bitcoin čakajte na potvrdenie.
- Kvantové počítače. Dostatočne veľký kvantový počítač by teoreticky mohol z verejného kľúča vypočítať súkromný. Ohrozené by boli hlavne adresy, ktorých verejný kľúč je už v sieti viditeľný (staré typy adries, opakovane použité adresy). Taký počítač dnes neexistuje a odhady, kedy by mohol vzniknúť, sa líšia o desiatky rokov. Vývojári Bitcoinu už pripravujú návrh BIP-360 pre odolné adresy. Praktická rada platí už dnes: nepoužívajte jednu adresu opakovane.
Pre väčšie sumy je najbezpečnejšia hardvérová peňaženka, ktorá kľúč nikdy nepustí do počítača. Odporúčané peňaženky pre Kaspu ukazujeme v návode Kaspa peňaženka: ako ju založiť.
Článok vysvetľuje technické princípy a nepredstavuje investičné odporúčanie.
Čo ďalej
- Ako bloky vznikajú a čo robia ťažiari, vysvetľuje článok Čo je ťažba kryptomien a ako funguje.
- Koľko dnes zarobí zabezpečovanie siete konkrétnym strojom, ukazuje tabuľka výnosnosti ASIC minerov.
Zdroje
- Satoshi Nakamoto: Bitcoin – A Peer-to-Peer Electronic Cash System (2008)
- Bitcoin Developer Guide: Transactions
- BIP-340: Schnorr Signatures for secp256k1
- Sompolinsky, Wyborski, Zohar: PHANTOM GHOSTDAG – A Scalable Generalization of Nakamoto Consensus
- Kaspa.org: história a technológia siete
- Kaspa KIP-17 (overovanie podpisov Schnorr a ECDSA)
- mempool.space: výkon a obťažnosť siete Bitcoin
- Cointelegraph: čo mení návrh BIP-360
Časté otázky
Může hacker poslat bitcoiny z mé adresy bez mého klíče?
Mohou těžaři změnit moji transakci nebo si připsat mince?
Co je 51% útok a hrozí Bitcoinu?
Je Kaspa stejně bezpečná jako Bitcoin?
Co je flash BTC nebo flash USDT?
Text bol pripravený s pomocou AI. Fakty, čísla a postupy overil Yegor.