Чому неможливо підробити транзакцію Bitcoin чи Kaspa – пояснюємо просто
Транзакцію Bitcoin чи Kaspa неможливо підробити, бо кожен платіж має бути підписаний приватним ключем власника, а кожен вузол мережі сам перевіряє цей підпис. Без ключа не можна витратити чужі монети чи змінити суму або отримувача. Переписати вже підтверджену історію можна було б лише з більшою обчислювальною потужністю, ніж у всієї чесної мережі, – а це коштує більше, ніж атакувальник міг би отримати. Тому реальний ризик – не «зламаний блокчейн», а вкрадений ключ і шахрай, який переконає вас самих надіслати гроші.
Коротко
- Монети ні в кого «не лежать на рахунку». Вони належать тому, хто має приватний ключ і може створити ним дійсний цифровий підпис.
- Підпис математично пов’язаний із вмістом транзакції. Зміна одного-єдиного символу (сума, адреса) робить підпис недійсним.
- Кожен вузол мережі сам перевіряє кожну транзакцію. Недійсну він відхилить, навіть якщо її надіслав найбільший майнер.
- Витратити ті самі монети двічі не дає proof of work: щоб переписати історію Bitcoin, станом на 29.10.2026 знадобилося б понад 1 000 EH/s, тобто близько 4 мільйонів найновіших майнерів.
- Справжні загрози – деінде: фішинг, підроблені гаманці, витік seed-фрази, шахрайство на кшталт «flash USDT». Від них захищає насамперед ваша обережність.
Що, власне, означає «підробити транзакцію»
Коли говорять про підробку криптовалют, зазвичай мають на увазі одне з чотирьох. Із кожним мережа дає раду власним механізмом:
| Спроба обману | Чого хотів би атакувальник | Що цьому заважає |
|---|---|---|
| Витратити чужі монети | переказати собі монети з адреси, яка йому не належить | цифровий підпис (без приватного ключа неможливо) |
| Змінити підписану транзакцію | переписати суму або отримувача чужого платежу | підпис дійсний лише для точного вмісту транзакції |
| Створити монети з нічого | нарахувати собі монети, яких ніколи не існувало | кожен вузол перевіряє, що входи транзакції існують і не витрачені |
| Витратити двічі (double spend) | заплатити, отримати товар, а потім «повернути» платіж | proof of work і очікування підтверджень |
Ще автор Bitcoin у первинному документі (white paper) 2008 року зазначає, що навіть атакувальник з величезною обчислювальною потужністю не може створити цінність з нічого чи забрати гроші, які йому ніколи не належали. Єдине, що він може спробувати, – скасувати власний нещодавній платіж. Розберімо все по черзі.
Як працюють ключі та цифровий підпис
В основі – пара ключів. Приватний ключ (секретне число, яке знаєте лише ви) – це, по суті, випадкове 256-бітне число. Можливих ключів приблизно 1077 – близько того, скільки атомів у видимому Всесвіті. Тому вгадати чужий ключ практично неможливо.
З приватного ключа одностороннім обчисленням отримують публічний ключ, а з нього – адресу, на яку вам надсилають монети. Шлях туди простий, зворотний шлях (від адреси до приватного ключа) сьогодні обчислювально нездійсненний. Bitcoin і Kaspa використовують ту саму еліптичну криву secp256k1.
Коли ви хочете заплатити, гаманець бере вміст транзакції (звідки, куди, скільки) і приватним ключем створює до нього цифровий підпис. Потім будь-хто за допомогою вашого публічного ключа може перевірити дві речі:
- що підпис створив власник приватного ключа,
- що вміст транзакції після підписання не змінився ані на символ.
Спочатку Bitcoin використовував підписи ECDSA. Від оновлення Taproot (листопад 2021 року, блок 709 632) він підтримує й підписи Шнорра за стандартом BIP-340. Kaspa використовує підписи Шнорра за замовчуванням і підтримує також ECDSA. З погляду безпеки для обох мереж правило одне: хто не має ключа, той дійсного підпису не створить.
Чому не можна змінити вже підписану транзакцію
Підпис створюється не до «повідомлення» загалом, а до його хешу (відбитка даних). Хеш-функція перетворює дані будь-якої довжини на короткий відбиток фіксованої довжини. Досить змінити одну літеру – і відбиток вийде зовсім іншим.
Якби хтось дорогою змінив у транзакції суму з 0,01 BTC на 1 BTC або підставив свою адресу, відбиток зміниться, і початковий підпис до нього не пасуватиме. Вузли таку транзакцію одразу відкинуть. Новий підпис атакувальник створити не може, бо не має вашого ключа.
Хеші скріплюють і цілі блоки. Кожен блок містить відбиток попереднього блоку, тож вони утворюють ланцюжок – звідси назва блокчейн. Зміна транзакції в старому блоці змінила б його відбиток і «зламала» б усі наступні блоки.
Хто перевіряє транзакції: вузли та UTXO
Мережа не має центрального сервера, який вирішував би, що дійсне. Транзакції перевіряють тисячі вузлів (комп’ютерів з повною копією правил та історії мережі). Кожен із них перевіряє кожну транзакцію і кожен блок сам, незалежно від інших.
Bitcoin і Kaspa обліковують гроші як UTXO (невитрачені виходи попередніх транзакцій). Це схоже на купюри в гаманці: кожна транзакція «витрачає» конкретні попередні виходи і створює нові. Для кожного платежу вузол перевіряє:
- що використані виходи справді існують,
- що їх ще не витрачено,
- що до них додано дійсний підпис,
- що сума виходів не перевищує суми входів.
Якщо щось не сходиться, вузол транзакцію не прийме і далі не передасть. Те саме стосується блоків: блок із недійсною транзакцією вузли відхилять, навіть якщо його видобув найбільший пул у світі. Отже, майнери не можуть обійти правила – вони лише визначають порядок дійсних транзакцій.
Double spend і proof of work: чому не можна переписати історію
Лишається остання можливість: заплатити, дочекатися товару, а потім протиснути іншу версію історії, в якій платежу немає. Це називається double spend (подвійна витрата). Їй заважає proof of work: мережа визнає ту версію історії, за якою стоїть найбільше виконаної роботи.
Кожен новий блок – це одне підтвердження транзакції. У Bitcoin блок додається приблизно кожні 10 хвилин, і за великих сум продавці традиційно чекають 6 підтверджень, тобто близько години. Щоб «стерти» платіж, атакувальнику довелося б таємно видобути довший альтернативний ланцюжок швидше за решту мережі. Це можливо лише з більшою потужністю, ніж у всієї чесної мережі, – звідси атака 51 %.
Скільки коштувала б атака на Bitcoin: наш розрахунок
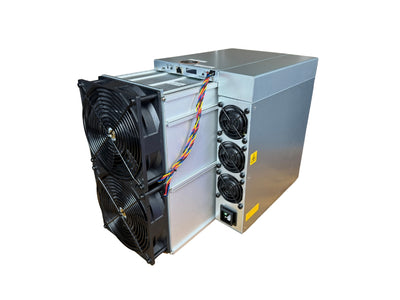
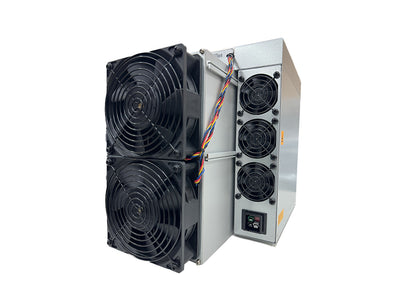
Станом на 29.10.2026 потужність мережі Bitcoin – близько 1 080 EH/s (mempool.space). Перерахунок на найекономніший майнер з повітряним охолодженням з нашого асортименту:
| Показник | Bitcoin (BTC) |
|---|---|
| Потужність мережі (29.10.2026) | ~1 080 EH/s = 1,08 мільярда TH/s |
| Майнер для розрахунку | Antminer S21 XP, 270 TH/s, 13,5 J/TH |
| Кількість машин лише для того, щоб зрівнятися з мережею | ~4 мільйони штук |
| Вартість машин (85 499 Kč/шт. у нас станом на 29.10.2026) | ~340 мільярдів Kč |
| Споживана потужність | ~14,6 GW (приблизно вдвічі більше за середнє споживання всієї Чехії) |
| Електроенергія за 1 годину при 2 Kč/kWh | ~29 мільйонів Kč |
Стільки зайвих машин немає в жодного виробника, і за тижні їх не випустити. А є ще економічний запобіжник, який описав іще Сатоші Накамото: той, хто мав би таку потужність, більше заробить чесним майнінгом. За годину з’являється 6 блоків по 3,125 BTC, тобто 18,75 BTC, – за ціни 1 753 594 Kč за 1 BTC це десятки мільйонів крон. До того ж атака обвалила б ціну монети, яку атакувальник сам майнить.
Як це влаштовано в Kaspa: blockDAG і 10 блоків за секунду
Kaspa стоїть на тих самих засадах (ключі, підписи, UTXO, proof of work), але складає блоки інакше. Замість одного ланцюжка вона створює blockDAG (граф блоків): блоки можуть з’являтися паралельно, і кожен посилається на кількох попередників. Протокол GHOSTDAG потім вишиковує їх в єдиний порядок, з яким погоджуються всі вузли.
Від хардфорку Crescendo (травень 2025 року) Kaspa створює 10 блоків за секунду. Тому транзакція отримує підтвердження за лічені секунди, тоді як у Bitcoin надійного розрахунку чекають приблизно годину. Наступний крок, консенсус DAGKnight, станом на 29.10.2026 досі лише в планах. Докладніше про мережу – у статті Kaspa (KAS).
| Параметр | Bitcoin | Kaspa |
|---|---|---|
| Структура | ланцюжок блоків | blockDAG (GHOSTDAG) |
| Швидкість блоків | 1 блок за ~10 хвилин | 10 блоків за секунду |
| Підпис | ECDSA, з 2021 року також Schnorr (BIP-340) | Schnorr (за замовчуванням), також ECDSA |
| Крива | secp256k1 | secp256k1 |
| Облік монет | UTXO | UTXO |
| Консенсус | proof of work (SHA-256) | proof of work (kHeavyHash) |
| Надійне підтвердження | зазвичай 6 блоків ≈ 1 година | порядку секунд |
| Потужність мережі (29.10.2026) | ~1 080 EH/s | ~351 PH/s |
Скільки коштувала б атака на Kaspa
Тут треба бути чесними: меншу мережу атакувати дешевше, ніж Bitcoin. За нашими даними, станом на 29.10.2026 потужність Kaspa – приблизно 351 PH/s. Щоб зрівнятися з нею, вистачило б близько 8 800 машин Antminer KS7 (40 TH/s, 3 080 W) приблизно за 630 мільйонів Kč. Споживана потужність становила б близько 27 MW, а електроенергія коштувала б близько 54 000 Kč на годину.
Це на порядки менше, ніж у Bitcoin, але все одно йдеться про тисячі машин, яких немає у вільному продажу. До того ж атака вдарила б по ціні KAS, а отже, і по вартості машин, у які вклався атакувальник. Практичне правило: за великих сум у невеликих мережах розумно чекати довше, ніж до першого підтвердження. Це стосується будь-якої proof-of-work-монети – що менша потужність мережі, то більше обережності.
Що реально загрожує і як захиститися
Математику обійти неможливо, а людину – можна. Майже всі втрати криптовалют, про які ви чуєте, сталися не через «злам блокчейну», а через те, що ключ або гроші потрапили до шахрая.
- Крадіжка ключа або seed-фрази. Seed-фраза (12–24 слова для відновлення гаманця) – те саме, що приватний ключ. Хто її знає, той володіє вашими монетами. Ніколи її не фотографуйте, не зберігайте в хмарі й не вводьте на жодному сайті.
- Фішинг і підроблені гаманці. Шахрайські застосунки й сайти виглядають як оригінал і «вимагають» seed-фразу. Як їх розпізнати, ми розповідаємо в статті Підроблені програмні гаманці.
- «Flash BTC / flash USDT». Шахрай обіцяє програму, яка надішле «тимчасові» монети, або надсилає вам безвартісний токен, що лише виглядає як USDT. Справжній біткоїн без ключа ніхто надіслати не може. Завжди перевіряйте платіж у блокчейн-оглядачі, а для токенів – ще й за адресою контракту.
- Непідтверджені транзакції. Транзакція, яка чекає в мемпулі (черзі непідтверджених транзакцій), ще не оплачена. Продаючи товар за Bitcoin, дочекайтеся підтвердження.
- Квантові комп’ютери. Достатньо великий квантовий комп’ютер теоретично міг би обчислити приватний ключ із публічного. Під загрозою опинилися б насамперед адреси, публічний ключ яких уже видно в мережі (старі типи адрес, повторно використані адреси). Такого комп’ютера сьогодні немає, а оцінки, коли він може з’явитися, розходяться на десятки років. Розробники Bitcoin уже готують пропозицію BIP-360 для стійких адрес. Практична порада актуальна вже сьогодні: не використовуйте одну адресу повторно.
Для великих сум найнадійніший апаратний гаманець, який ніколи не випускає ключ у комп’ютер. Рекомендовані гаманці для Kaspa ми показуємо в інструкції Гаманець Kaspa: як його створити.
Стаття пояснює технічні принципи і не є інвестиційною рекомендацією.
Що далі
- Як з’являються блоки і що роблять майнери, пояснює стаття Що таке майнінг криптовалют і як він працює.
- Скільки сьогодні приносить забезпечення безпеки мережі конкретною машиною, показує таблиця прибутковості ASIC-майнерів.
Джерела
- Satoshi Nakamoto: Bitcoin – A Peer-to-Peer Electronic Cash System (2008)
- Bitcoin Developer Guide: Transactions
- BIP-340: Schnorr Signatures for secp256k1
- Sompolinsky, Wyborski, Zohar: PHANTOM GHOSTDAG – A Scalable Generalization of Nakamoto Consensus
- Kaspa.org: історія та технологія мережі
- Kaspa KIP-17 (перевірка підписів Schnorr і ECDSA)
- mempool.space: потужність і складність мережі Bitcoin
- Cointelegraph: що змінює пропозиція BIP-360
Поширені запитання
Чи може хакер надіслати біткоїни з моєї адреси без мого ключа?
Чи можуть майнери змінити мою транзакцію або приписати собі монети?
Що таке атака 51 % і чи загрожує вона Bitcoin?
Чи Kaspa така ж безпечна, як Bitcoin?
Що таке flash BTC або flash USDT?
Текст підготовлено за допомогою ШІ. Факти, цифри та порядок дій перевірив Yegor.