Tại sao không thể làm giả giao dịch Bitcoin hay Kaspa – giải thích đơn giản
Không thể làm giả giao dịch Bitcoin hay Kaspa, vì mỗi khoản thanh toán đều phải được ký bằng khóa riêng tư của chủ sở hữu và mỗi nút của mạng tự kiểm tra chữ ký đó. Không có khóa thì không thể tiêu coin của người khác, cũng không thể thay đổi số tiền hay người nhận. Còn để viết lại lịch sử đã được xác nhận thì cần nhiều sức mạnh tính toán hơn toàn bộ mạng lưới trung thực – và cái giá đó cao hơn những gì kẻ tấn công có thể thu được. Vì vậy, rủi ro thực sự không phải là „blockchain bị hack“, mà là khóa bị đánh cắp và kẻ lừa đảo thuyết phục bạn tự mình gửi tiền đi.
Tóm tắt
- Coin không „nằm trong tài khoản“ của ai cả. Chúng thuộc về người nắm giữ khóa riêng tư và có thể dùng nó để tạo chữ ký số hợp lệ.
- Chữ ký gắn chặt về mặt toán học với nội dung giao dịch. Chỉ cần thay đổi một ký tự (số tiền, địa chỉ) là chữ ký mất hiệu lực.
- Mỗi nút của mạng tự kiểm tra từng giao dịch. Giao dịch không hợp lệ sẽ bị từ chối, kể cả khi do thợ đào lớn nhất gửi.
- Việc tiêu cùng một coin hai lần bị proof of work ngăn chặn: tính đến ngày 29/10/2026, để viết lại lịch sử Bitcoin cần hơn 1.000 EH/s, tức khoảng 4 triệu máy đào mới nhất.
- Mối đe dọa thực sự nằm ở chỗ khác: phishing, ví giả mạo, lộ cụm từ khôi phục (seed phrase), lừa đảo kiểu „flash USDT“. Thứ bảo vệ bạn trước chúng chủ yếu là sự cẩn trọng của chính bạn.
„Làm giả giao dịch“ thực ra có nghĩa là gì
Khi nói về việc làm giả tiền mã hóa, người ta thường nghĩ đến một trong bốn điều. Mạng lưới xử lý mỗi điều bằng một cơ chế khác nhau:
| Hình thức gian lận | Kẻ tấn công muốn gì | Điều gì ngăn chặn |
|---|---|---|
| Tiêu coin của người khác | tự chuyển coin từ một địa chỉ không thuộc về mình | chữ ký số (không thể nếu không có khóa riêng tư) |
| Thay đổi giao dịch đã ký | sửa số tiền hoặc người nhận trong khoản thanh toán của người khác | chữ ký chỉ có hiệu lực với đúng nội dung của giao dịch |
| Tạo coin từ hư không | tự ghi có cho mình những coin chưa từng tồn tại | mỗi nút đều kiểm tra rằng đầu vào của giao dịch tồn tại và chưa bị tiêu |
| Tiêu hai lần (double spend) | thanh toán, nhận hàng rồi „rút lại“ khoản thanh toán | proof of work và việc chờ xác nhận |
Ngay từ tài liệu gốc (whitepaper) năm 2008, tác giả của Bitcoin đã chỉ ra rằng kể cả kẻ tấn công có sức mạnh tính toán khổng lồ cũng không thể tạo ra giá trị từ hư không hay lấy số tiền chưa bao giờ thuộc về mình. Điều duy nhất hắn có thể thử là lấy lại khoản thanh toán gần đây của chính mình. Chúng ta sẽ lần lượt xem xét từng điều.
Khóa và chữ ký số hoạt động như thế nào
Nền tảng là một cặp khóa. Khóa riêng tư (con số bí mật chỉ mình bạn biết) về cơ bản là một số ngẫu nhiên 256 bit. Số khóa có thể có vào khoảng 1077 – cùng bậc với số nguyên tử trong vũ trụ quan sát được. Vì vậy, đoán được khóa của người khác là điều gần như không thể.
Từ khóa riêng tư, bằng một phép tính một chiều, người ta suy ra khóa công khai, và từ đó là địa chỉ mà người khác dùng để gửi coin cho bạn. Chiều đi thì dễ, còn chiều ngược lại (từ địa chỉ ra khóa riêng tư) ngày nay là bất khả thi về mặt tính toán. Cả Bitcoin và Kaspa đều dùng cùng một đường cong elliptic secp256k1.
Khi bạn muốn thanh toán, ví sẽ lấy nội dung giao dịch (từ đâu, đến đâu, bao nhiêu) và dùng khóa riêng tư tạo chữ ký số cho nội dung đó. Sau đó, bất kỳ ai cũng có thể dùng khóa công khai của bạn để xác minh hai điều:
- rằng chữ ký được tạo bởi chủ sở hữu khóa riêng tư,
- rằng nội dung giao dịch không bị thay đổi dù chỉ một ký tự kể từ khi ký.
Ban đầu Bitcoin dùng chữ ký ECDSA. Từ bản nâng cấp Taproot (tháng 11/2021, khối 709.632), nó hỗ trợ cả chữ ký Schnorr theo tiêu chuẩn BIP-340. Kaspa dùng chữ ký Schnorr làm mặc định và cũng hỗ trợ ECDSA. Về bảo mật, cả hai đều như nhau: ai không có khóa thì không thể tạo ra chữ ký hợp lệ.
Tại sao không thể thay đổi giao dịch đã ký
Chữ ký không được tạo cho toàn bộ „thông điệp“, mà cho hash của nó (dấu vân tay của dữ liệu). Hàm băm biến dữ liệu có độ dài bất kỳ thành một dấu vân tay ngắn có độ dài cố định. Chỉ cần đổi một chữ cái là dấu vân tay sẽ hoàn toàn khác.
Nếu ai đó trên đường truyền sửa số tiền trong giao dịch từ 0,01 BTC thành 1 BTC hoặc cài địa chỉ của mình vào, dấu vân tay sẽ thay đổi và chữ ký ban đầu sẽ không còn khớp. Các nút sẽ loại bỏ giao dịch đó ngay lập tức. Kẻ tấn công không thể tạo chữ ký mới vì không có khóa của bạn.
Hash cũng gắn kết toàn bộ các khối với nhau. Mỗi khối chứa dấu vân tay của khối trước, nên chúng tạo thành một chuỗi – đó là nguồn gốc của tên gọi blockchain. Thay đổi một giao dịch trong khối cũ sẽ làm thay đổi dấu vân tay của khối đó và „phá vỡ“ tất cả các khối sau nó.
Ai kiểm tra giao dịch: các nút và UTXO
Mạng lưới không có máy chủ trung tâm quyết định điều gì hợp lệ. Giao dịch được kiểm tra bởi hàng nghìn nút (máy tính có bản sao đầy đủ các quy tắc và lịch sử của mạng). Mỗi nút tự xác minh từng giao dịch và từng khối, độc lập với các nút khác.
Cả Bitcoin và Kaspa đều ghi nhận tiền dưới dạng UTXO (các đầu ra chưa được sử dụng của giao dịch trước đó). Cách này tương tự như tiền giấy trong ví: mỗi giao dịch „tiêu thụ“ những đầu ra cụ thể trước đó và tạo ra đầu ra mới. Với mỗi khoản thanh toán, nút sẽ kiểm tra:
- rằng các đầu ra được sử dụng thực sự tồn tại,
- rằng chúng chưa bị tiêu,
- rằng chúng có chữ ký hợp lệ đi kèm,
- rằng tổng đầu ra không lớn hơn tổng đầu vào.
Nếu có bất cứ điều gì không khớp, nút sẽ không chấp nhận giao dịch và không chuyển tiếp nó. Điều tương tự áp dụng cho các khối: khối chứa giao dịch không hợp lệ sẽ bị các nút từ chối, kể cả khi do pool lớn nhất thế giới đào được. Vì vậy, thợ đào không thể lách luật – họ chỉ có thể quyết định thứ tự của các giao dịch hợp lệ.
Double spend và proof of work: tại sao không thể viết lại lịch sử
Còn lại khả năng cuối cùng: thanh toán, chờ nhận hàng rồi áp đặt một phiên bản lịch sử khác, trong đó khoản thanh toán không tồn tại. Điều này gọi là double spend (tiêu hai lần). Thứ ngăn chặn nó là proof of work: mạng lưới công nhận phiên bản lịch sử có nhiều công sức tính toán đã thực hiện nhất.
Mỗi khối mới là một xác nhận của giao dịch. Với Bitcoin, khoảng 10 phút có thêm một khối, và với số tiền lớn, các thương nhân theo truyền thống chờ 6 xác nhận, tức khoảng một giờ. Để „xóa“ khoản thanh toán, kẻ tấn công phải bí mật đào một chuỗi thay thế dài hơn, nhanh hơn phần còn lại của mạng. Điều đó chỉ khả thi với sức mạnh lớn hơn toàn bộ mạng lưới trung thực – vì thế mới gọi là tấn công 51%.
Tấn công Bitcoin tốn bao nhiêu: tính toán của chúng tôi
Tính đến ngày 29/10/2026, mạng Bitcoin có hashrate khoảng 1.080 EH/s (mempool.space). Quy đổi theo máy đào làm mát bằng không khí tiết kiệm điện nhất trong danh mục của chúng tôi:
| Thông số | Bitcoin (BTC) |
|---|---|
| Hashrate mạng (29/10/2026) | ~1.080 EH/s = 1,08 tỷ TH/s |
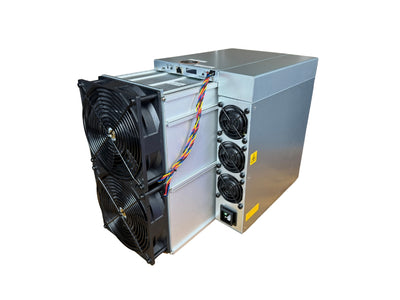
| Máy đào dùng để tính | Antminer S21 XP, 270 TH/s, 13,5 J/TH |
| Số máy chỉ để cân bằng với mạng | ~4 triệu chiếc |
| Giá máy (85.499 Kč/chiếc tại cửa hàng chúng tôi, ngày 29/10/2026) | ~340 tỷ Kč |
| Công suất tiêu thụ | ~14,6 GW (khoảng gấp đôi mức tiêu thụ điện trung bình của toàn Cộng hòa Séc) |
| Tiền điện cho 1 giờ với giá 2 Kč/kWh | ~29 triệu Kč |
Không nhà sản xuất nào có sẵn ngần ấy máy và cũng không thể sản xuất chúng trong vài tuần. Ngoài ra còn một chốt chặn kinh tế mà Satoshi Nakamoto đã mô tả: ai có được sức mạnh như vậy sẽ kiếm được nhiều hơn bằng cách đào coin trung thực. Mỗi giờ có 6 khối, mỗi khối 3,125 BTC, tức 18,75 BTC – với giá 1 753 594 Kč cho 1 BTC, đó là hàng chục triệu korun. Hơn nữa, cuộc tấn công sẽ làm giá của chính đồng coin mà kẻ tấn công đang đào lao dốc.
Còn Kaspa thì sao: blockDAG và 10 khối mỗi giây
Kaspa dựa trên cùng những nền tảng (khóa, chữ ký, UTXO, proof of work), nhưng sắp xếp các khối theo cách khác. Thay vì một chuỗi duy nhất, Kaspa tạo ra blockDAG (đồ thị khối): các khối có thể được tạo song song và mỗi khối tham chiếu đến nhiều khối trước. Giao thức GHOSTDAG sau đó sắp xếp chúng thành một thứ tự duy nhất mà tất cả các nút đều thống nhất.
Từ hard fork Crescendo (tháng 5/2025), Kaspa tạo ra 10 khối mỗi giây. Vì vậy giao dịch nhận được xác nhận chỉ trong vài giây, trong khi với Bitcoin phải chờ khoảng một giờ để thanh toán được xem là an toàn. Bước tiếp theo, cơ chế đồng thuận DAGKnight, tính đến ngày 29/10/2026 vẫn chỉ nằm trong kế hoạch. Bạn có thể tìm hiểu thêm về mạng lưới này trong bài viết Kaspa (KAS).
| Thông số | Bitcoin | Kaspa |
|---|---|---|
| Cấu trúc | chuỗi khối | blockDAG (GHOSTDAG) |
| Tốc độ tạo khối | 1 khối mỗi ~10 phút | 10 khối mỗi giây |
| Chữ ký | ECDSA, từ 2021 thêm Schnorr (BIP-340) | Schnorr (mặc định), cả ECDSA |
| Đường cong | secp256k1 | secp256k1 |
| Ghi nhận coin | UTXO | UTXO |
| Đồng thuận | proof of work (SHA-256) | proof of work (kHeavyHash) |
| Xác nhận an toàn | thường 6 khối ≈ 1 giờ | tính bằng giây |
| Hashrate mạng (29/10/2026) | ~1.080 EH/s | ~351 PH/s |
Tấn công Kaspa tốn bao nhiêu
Ở đây cần nói thẳng: mạng nhỏ hơn thì chi phí tấn công cũng rẻ hơn Bitcoin. Theo dữ liệu của chúng tôi, tính đến ngày 29/10/2026, Kaspa có hashrate khoảng 351 PH/s. Để cân bằng, chỉ cần khoảng 8.800 máy Antminer KS7 (40 TH/s, 3.080 W) với giá khoảng 630 triệu Kč. Công suất tiêu thụ khoảng 27 MW và tiền điện vào khoảng 54.000 Kč mỗi giờ.
Con số này thấp hơn Bitcoin nhiều bậc, nhưng vẫn là hàng nghìn máy không có sẵn trên thị trường. Hơn nữa, cuộc tấn công sẽ làm tổn hại giá KAS và qua đó cả giá trị của những chiếc máy mà kẻ tấn công đã đầu tư. Quy tắc thực tế: với số tiền lớn trên các mạng nhỏ hơn, nên chờ lâu hơn xác nhận đầu tiên. Điều này đúng với mọi đồng coin proof-of-work – hashrate mạng càng nhỏ thì càng cần thận trọng.
Rủi ro thực sự là gì và cách tự bảo vệ
Không thể qua mặt toán học, nhưng có thể qua mặt con người. Hầu như mọi vụ mất tiền mã hóa mà bạn nghe nói đến đều không phải do „bẻ khóa blockchain“, mà do khóa hoặc tiền rơi vào tay kẻ lừa đảo.
- Bị đánh cắp khóa hoặc seed phrase. Seed phrase (12–24 từ để khôi phục ví) có giá trị tương đương khóa riêng tư. Ai biết nó sẽ có coin của bạn. Đừng bao giờ chụp ảnh, lưu lên đám mây hay nhập nó vào bất kỳ trang web nào.
- Phishing và ví giả mạo. Các ứng dụng và trang web lừa đảo trông giống bản gốc và „yêu cầu“ seed phrase của bạn. Cách nhận biết chúng được mô tả trong bài viết Ví phần mềm giả mạo.
- „Flash BTC / flash USDT“. Kẻ lừa đảo hứa hẹn phần mềm gửi coin „tạm thời“, hoặc gửi cho bạn một token vô giá trị chỉ trông giống USDT. Không ai có thể gửi bitcoin thật mà không có khóa. Luôn xác minh khoản thanh toán trên blockchain explorer – với token thì kiểm tra cả địa chỉ hợp đồng.
- Giao dịch chưa xác nhận. Giao dịch đang chờ trong mempool (hàng đợi các giao dịch chưa xác nhận) vẫn chưa được thanh toán. Khi bán hàng lấy Bitcoin, hãy chờ xác nhận.
- Máy tính lượng tử. Về lý thuyết, một máy tính lượng tử đủ lớn có thể tính ra khóa riêng tư từ khóa công khai. Bị đe dọa chủ yếu là những địa chỉ có khóa công khai đã hiển thị trên mạng (các loại địa chỉ cũ, địa chỉ dùng lại nhiều lần). Hiện nay chưa có máy tính như vậy và các ước tính về thời điểm nó có thể ra đời chênh nhau hàng chục năm. Các nhà phát triển Bitcoin đã chuẩn bị đề xuất BIP-360 cho các địa chỉ kháng lượng tử. Lời khuyên thực tế áp dụng ngay từ hôm nay: đừng dùng lại một địa chỉ nhiều lần.
Với số tiền lớn, an toàn nhất là ví phần cứng, loại ví không bao giờ để khóa lọt vào máy tính. Các ví được khuyên dùng cho Kaspa được giới thiệu trong hướng dẫn Ví Kaspa: cách tạo ví.
Bài viết giải thích các nguyên lý kỹ thuật và không phải là khuyến nghị đầu tư.
Tiếp theo
- Các khối được tạo ra như thế nào và thợ đào làm gì được giải thích trong bài viết Đào tiền mã hóa là gì và hoạt động ra sao.
- Việc bảo vệ mạng bằng một máy cụ thể hiện nay mang lại bao nhiêu được thể hiện trong bảng lợi nhuận máy đào ASIC.
Nguồn
- Satoshi Nakamoto: Bitcoin – A Peer-to-Peer Electronic Cash System (2008)
- Bitcoin Developer Guide: Transactions
- BIP-340: Schnorr Signatures for secp256k1
- Sompolinsky, Wyborski, Zohar: PHANTOM GHOSTDAG – A Scalable Generalization of Nakamoto Consensus
- Kaspa.org: lịch sử và công nghệ của mạng lưới
- Kaspa KIP-17 (xác minh chữ ký Schnorr và ECDSA)
- mempool.space: hashrate và độ khó của mạng Bitcoin
- Cointelegraph: đề xuất BIP-360 thay đổi những gì
Câu hỏi thường gặp
Hacker có thể gửi bitcoin từ địa chỉ của tôi mà không cần khóa của tôi không?
Thợ đào có thể thay đổi giao dịch của tôi hoặc tự ghi coin cho mình không?
Tấn công 51% là gì và Bitcoin có bị đe dọa không?
Kaspa có an toàn như Bitcoin không?
Flash BTC hay flash USDT là gì?
Bài viết được soạn với sự hỗ trợ của AI. Dữ kiện, số liệu và quy trình đã được Yegor kiểm tra.