
Warum sich eine Bitcoin- oder Kaspa-Transaktion nicht fälschen lässt – einfach erklärt
Eine Bitcoin- oder Kaspa-Transaktion lässt sich nicht fälschen, weil jede Zahlung mit dem privaten Schlüssel des Eigentümers signiert werden muss und jeder Knoten des Netzwerks diese Signatur selbst prüft. Ohne Schlüssel kann man weder fremde Coins ausgeben noch Betrag oder Empfänger ändern. Eine bereits bestätigte Historie umzuschreiben würde wiederum mehr Rechenleistung erfordern als das gesamte ehrliche Netzwerk – und das kostet mehr, als ein Angreifer gewinnen würde. Das reale Risiko ist daher keine „gehackte Blockchain“, sondern ein gestohlener Schlüssel und ein Betrüger, der Sie dazu bringt, das Geld selbst zu überweisen.
Zusammenfassung
- Coins „liegen“ nicht auf einem Konto. Sie gehören dem, der den privaten Schlüssel besitzt und damit eine gültige digitale Signatur erstellen kann.
- Die Signatur ist mathematisch an den Inhalt der Transaktion gebunden. Die Änderung eines einzigen Zeichens (Betrag, Adresse) macht die Signatur ungültig.
- Jeder Knoten des Netzwerks prüft jede Transaktion selbst. Eine ungültige lehnt er ab, selbst wenn sie vom größten Miner käme.
- Dass dieselben Coins zweimal ausgegeben werden, verhindert Proof of Work: Die Historie von Bitcoin umzuschreiben, würde zum 29.10.2026 über 1.000 EH/s erfordern, also etwa 4 Millionen der neuesten Miner.
- Die echten Gefahren liegen woanders: Phishing, gefälschte Wallets, ein Leck der Seed-Phrase, Betrug wie „Flash USDT“. Davor schützt vor allem Ihre eigene Vorsicht.
Was „eine Transaktion fälschen“ eigentlich bedeuten würde
Wenn von Krypto-Fälschung die Rede ist, ist meist eines von vier Dingen gemeint. Jedes davon löst das Netzwerk mit einem anderen Mechanismus:
| Betrugsversuch | Was der Angreifer will | Was es verhindert |
|---|---|---|
| Fremde Coins ausgeben | Coins von einer Adresse senden, die ihm nicht gehört | digitale Signatur (ohne privaten Schlüssel unmöglich) |
| Eine signierte Transaktion ändern | Betrag oder Empfänger einer fremden Zahlung umschreiben | die Signatur gilt nur für den exakten Inhalt der Transaktion |
| Coins aus dem Nichts erzeugen | sich Coins gutschreiben, die nie existiert haben | jeder Knoten prüft, dass die Eingänge der Transaktion existieren und nicht ausgegeben sind |
| Doppelt ausgeben (Double Spend) | bezahlen, die Ware erhalten und die Zahlung dann „zurückholen“ | Proof of Work und das Warten auf Bestätigungen |
Schon der Erfinder von Bitcoin weist im ursprünglichen Dokument (Whitepaper) von 2008 darauf hin, dass selbst ein Angreifer mit enormer Rechenleistung weder Wert aus dem Nichts schaffen noch Geld nehmen kann, das ihm nie gehört hat. Das Einzige, was er versuchen kann, ist, eine eigene kürzlich getätigte Zahlung zurückzunehmen. Gehen wir es Schritt für Schritt durch.
Wie Schlüssel und digitale Signatur funktionieren
Die Grundlage ist ein Schlüsselpaar. Der private Schlüssel (eine geheime Zahl, die nur Sie kennen) ist im Grunde eine zufällige 256-Bit-Zahl. Es gibt rund 1077 mögliche Schlüssel – größenordnungsmäßig so viele, wie es Atome im sichtbaren Universum gibt. Einen fremden Schlüssel zu erraten ist daher praktisch unmöglich.
Aus dem privaten Schlüssel wird durch eine Einwegberechnung der öffentliche Schlüssel abgeleitet und daraus die Adresse, an die andere Ihnen Coins senden. Der Weg hin ist einfach, der Weg zurück (von der Adresse zum privaten Schlüssel) ist heute rechnerisch nicht machbar. Bitcoin und Kaspa verwenden dieselbe elliptische Kurve secp256k1.
Wenn Sie bezahlen möchten, nimmt die Wallet den Inhalt der Transaktion (woher, wohin, wie viel) und erstellt dazu mit dem privaten Schlüssel eine digitale Signatur. Jeder kann dann mit Ihrem öffentlichen Schlüssel zwei Dinge überprüfen:
- dass die Signatur vom Besitzer des privaten Schlüssels stammt,
- dass sich der Inhalt der Transaktion seit der Signatur um kein einziges Zeichen verändert hat.
Bitcoin nutzte ursprünglich ECDSA-Signaturen. Seit dem Taproot-Upgrade (November 2021, Block 709 632) beherrscht es auch Schnorr-Signaturen nach dem Standard BIP-340. Kaspa verwendet Schnorr-Signaturen standardmäßig und unterstützt auch ECDSA. Für die Sicherheit gilt bei beiden dasselbe: Wer keinen Schlüssel hat, kann keine gültige Signatur erzeugen.
Warum sich eine bereits signierte Transaktion nicht ändern lässt
Die Signatur wird nicht zur „Nachricht“ als Ganzes erstellt, sondern zu ihrem Hash (Fingerabdruck der Daten). Eine Hashfunktion macht aus beliebig langen Daten einen kurzen Fingerabdruck fester Länge. Ändert man nur einen Buchstaben, sieht der Fingerabdruck völlig anders aus.
Würde jemand unterwegs in der Transaktion den Betrag von 0,01 BTC auf 1 BTC ändern oder seine eigene Adresse unterschieben, ändert sich der Fingerabdruck und die ursprüngliche Signatur passt nicht mehr dazu. Die Knoten verwerfen eine solche Transaktion sofort. Eine neue Signatur kann der Angreifer nicht erstellen, weil er Ihren Schlüssel nicht hat.
Hashes halten auch ganze Blöcke zusammen. Jeder Block enthält den Fingerabdruck des vorherigen Blocks, sodass sie eine Kette bilden – daher der Name Blockchain. Die Änderung einer Transaktion in einem alten Block würde dessen Fingerabdruck verändern und alle nachfolgenden Blöcke „zerbrechen“.
Wer Transaktionen prüft: Knoten und UTXO
Das Netzwerk hat keinen zentralen Server, der entscheidet, was gilt. Transaktionen prüfen Tausende von Knoten (Computer mit einer vollständigen Kopie der Regeln und der Historie des Netzwerks). Jeder von ihnen überprüft jede Transaktion und jeden Block selbst, unabhängig von den anderen.
Bitcoin und Kaspa erfassen Geld als UTXO (nicht ausgegebene Ausgänge früherer Transaktionen). Das funktioniert ähnlich wie Geldscheine im Portemonnaie: Jede Transaktion „verbraucht“ bestimmte frühere Ausgänge und erzeugt neue. Der Knoten prüft bei jeder Zahlung:
- dass die verwendeten Ausgänge wirklich existieren,
- dass sie noch nicht ausgegeben wurden,
- dass eine gültige Signatur zu ihnen gehört,
- dass die Summe der Ausgänge nicht höher ist als die Summe der Eingänge.
Passt irgendetwas nicht, nimmt der Knoten die Transaktion nicht an und leitet sie nicht weiter. Dasselbe gilt für Blöcke: Einen Block mit einer ungültigen Transaktion lehnen die Knoten ab, selbst wenn ihn der größte Pool der Welt geschürft hat. Miner können die Regeln also nicht umgehen – sie können nur über die Reihenfolge gültiger Transaktionen entscheiden.
Double Spend und Proof of Work: Warum sich die Historie nicht umschreiben lässt
Bleibt die letzte Möglichkeit: bezahlen, auf die Ware warten und dann eine andere Version der Historie durchsetzen, in der die Zahlung nicht existiert. Das nennt man Double Spend (doppeltes Ausgeben). Dagegen schützt Proof of Work: Das Netzwerk erkennt die Version der Historie an, hinter der die meiste geleistete Arbeit steht.
Jeder neue Block ist eine Bestätigung der Transaktion. Bei Bitcoin kommt etwa alle 10 Minuten ein Block hinzu, und Händler warten bei größeren Beträgen traditionell auf 6 Bestätigungen, also etwa eine Stunde. Um eine Zahlung „zu löschen“, müsste ein Angreifer heimlich eine längere alternative Kette schneller schürfen als der Rest des Netzwerks. Das geht nur mit mehr Leistung, als das gesamte ehrliche Netzwerk hat – daher 51-%-Angriff.
Was ein Angriff auf Bitcoin kosten würde: unsere Berechnung
Zum 29.10.2026 hat das Bitcoin-Netzwerk eine Leistung von rund 1.080 EH/s (mempool.space). Umgerechnet auf den effizientesten luftgekühlten Miner aus unserem Angebot:
| Angabe | Bitcoin (BTC) |
|---|---|
| Netzwerkleistung (29.10.2026) | ~1.080 EH/s = 1,08 Milliarden TH/s |
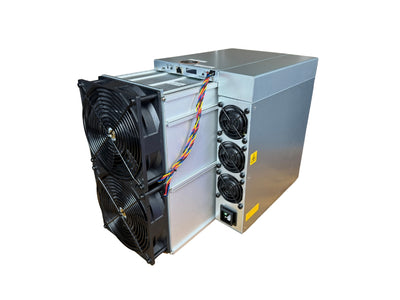
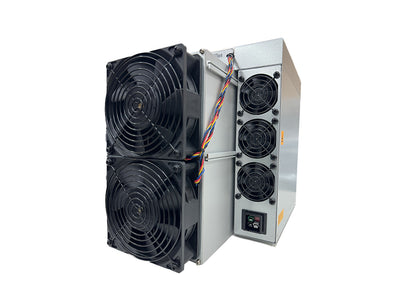
| Miner für die Berechnung | Antminer S21 XP, 270 TH/s, 13,5 J/TH |
| Anzahl Geräte nur zum Gleichziehen mit dem Netzwerk | ~4 Millionen Stück |
| Preis der Geräte (85.499 Kč/Stück bei uns, Stand 29.10.2026) | ~340 Milliarden Kč |
| Leistungsaufnahme | ~14,6 GW (etwa das Doppelte des durchschnittlichen Verbrauchs der gesamten Tschechischen Republik) |
| Strom für 1 Stunde bei 2 Kč/kWh | ~29 Millionen Kč |
So viele zusätzliche Geräte hat kein Hersteller und kann sie auch nicht in Wochen produzieren. Und es gibt noch eine wirtschaftliche Absicherung, die schon Satoshi Nakamoto beschrieben hat: Wer eine solche Leistung hätte, verdient mit ehrlichem Mining mehr. In einer Stunde entstehen 6 Blöcke zu je 3,125 BTC, also 18,75 BTC – bei einem Preis von 1 753 594 Kč für 1 BTC sind das zig Millionen Kronen. Ein Angriff würde zudem den Preis genau der Coin drücken, die der Angreifer selbst schürft.
Wie es bei Kaspa ist: BlockDAG und 10 Blöcke pro Sekunde
Kaspa beruht auf denselben Grundlagen (Schlüssel, Signaturen, UTXO, Proof of Work), setzt die Blöcke aber anders zusammen. Statt einer einzigen Kette entsteht ein BlockDAG (Blockgraph): Blöcke können parallel entstehen, und jeder verweist auf mehrere Vorgänger. Das Protokoll GHOSTDAG bringt sie dann in eine einzige Reihenfolge, auf die sich alle Knoten einigen.
Seit dem Hardfork Crescendo (Mai 2025) erzeugt Kaspa 10 Blöcke pro Sekunde. Eine Transaktion erhält daher innerhalb von Sekunden Bestätigungen, während man bei Bitcoin auf eine sichere Abwicklung etwa eine Stunde wartet. Der nächste Schritt, der Konsens DAGKnight, ist zum 29.10.2026 noch immer nur geplant. Mehr über das Netzwerk finden Sie im Artikel Kaspa (KAS).
| Parameter | Bitcoin | Kaspa |
|---|---|---|
| Struktur | Blockkette | BlockDAG (GHOSTDAG) |
| Blockrate | 1 Block alle ~10 Minuten | 10 Blöcke pro Sekunde |
| Signatur | ECDSA, seit 2021 auch Schnorr (BIP-340) | Schnorr (Standard), auch ECDSA |
| Kurve | secp256k1 | secp256k1 |
| Erfassung der Coins | UTXO | UTXO |
| Konsens | Proof of Work (SHA-256) | Proof of Work (kHeavyHash) |
| Sichere Bestätigung | meist 6 Blöcke ≈ 1 Stunde | im Bereich von Sekunden |
| Netzwerkleistung (29.10.2026) | ~1.080 EH/s | ~351 PH/s |
Was ein Angriff auf Kaspa kosten würde
Hier muss man ehrlich sein: Ein kleineres Netzwerk ist günstiger angreifbar als Bitcoin. Nach unseren Daten hat Kaspa zum 29.10.2026 eine Leistung von etwa 351 PH/s. Zum Gleichziehen würden rund 8.800 Geräte vom Typ Antminer KS7 (40 TH/s, 3.080 W) für etwa 630 Millionen Kč genügen. Die Leistungsaufnahme läge bei etwa 27 MW, der Strom würde rund 54.000 Kč pro Stunde kosten.
Das ist um Größenordnungen weniger als bei Bitcoin, aber es geht immer noch um Tausende Geräte, die auf dem Markt nicht frei verfügbar sind. Ein Angriff würde außerdem den Preis von KAS und damit den Wert der Geräte beschädigen, in die der Angreifer investiert hat. Faustregel für die Praxis: Bei großen Beträgen in kleineren Netzwerken ist es sinnvoll, länger als auf die erste Bestätigung zu warten. Das gilt für jede Proof-of-Work-Coin – je geringer die Netzwerkleistung, desto mehr Vorsicht.
Was tatsächlich droht und wie Sie sich schützen
Die Mathematik lässt sich nicht umgehen, der Mensch schon. Fast alle Krypto-Verluste, von denen man hört, entstanden nicht durch ein „Knacken der Blockchain“, sondern dadurch, dass der Schlüssel oder das Geld bei einem Betrüger landete.
- Diebstahl des Schlüssels oder der Seed-Phrase. Die Seed-Phrase (12–24 Wörter zur Wiederherstellung der Wallet) ist dasselbe wie der private Schlüssel. Wer sie kennt, hat Ihre Coins. Fotografieren Sie sie nie, speichern Sie sie nicht in der Cloud und geben Sie sie auf keiner Website ein.
- Phishing und gefälschte Wallets. Betrügerische Apps und Websites sehen aus wie das Original und „verlangen“ die Seed-Phrase. Wie man sie erkennt, beschreiben wir im Artikel Gefälschte Software-Wallets.
- „Flash BTC / Flash USDT“. Ein Betrüger verspricht Software, die „vorübergehende“ Coins sendet, oder schickt Ihnen einen wertlosen Token, der nur wie USDT aussieht. Echte Bitcoins kann ohne Schlüssel niemand senden. Prüfen Sie eine Zahlung immer in einem Blockchain-Explorer – bei Tokens auch anhand der Vertragsadresse.
- Unbestätigte Transaktionen. Eine Transaktion, die im Mempool (Warteschlange unbestätigter Transaktionen) wartet, ist noch nicht bezahlt. Wenn Sie Waren gegen Bitcoin verkaufen, warten Sie auf die Bestätigung.
- Quantencomputer. Ein ausreichend großer Quantencomputer könnte theoretisch aus dem öffentlichen Schlüssel den privaten berechnen. Gefährdet wären vor allem Adressen, deren öffentlicher Schlüssel im Netzwerk bereits sichtbar ist (alte Adresstypen, mehrfach verwendete Adressen). Einen solchen Computer gibt es heute nicht, und die Schätzungen, wann er entstehen könnte, gehen um Jahrzehnte auseinander. Die Bitcoin-Entwickler bereiten bereits den Vorschlag BIP-360 für resistente Adressen vor. Ein praktischer Rat gilt schon heute: Verwenden Sie eine Adresse nicht mehrfach.
Für größere Beträge ist eine Hardware-Wallet am sichersten, die den Schlüssel nie in den Computer lässt. Empfohlene Wallets für Kaspa zeigen wir in der Anleitung Kaspa-Wallet: So richten Sie sie ein.
Der Artikel erklärt technische Prinzipien und stellt keine Anlageempfehlung dar.
Wie geht es weiter
- Wie Blöcke entstehen und was Miner tun, erklärt der Artikel Was ist Krypto-Mining und wie funktioniert es.
- Wie viel die Absicherung des Netzwerks mit einem bestimmten Gerät heute einbringt, zeigt die Rentabilitätstabelle für ASIC-Miner.
Quellen
- Satoshi Nakamoto: Bitcoin – A Peer-to-Peer Electronic Cash System (2008)
- Bitcoin Developer Guide: Transactions
- BIP-340: Schnorr Signatures for secp256k1
- Sompolinsky, Wyborski, Zohar: PHANTOM GHOSTDAG – A Scalable Generalization of Nakamoto Consensus
- Kaspa.org: Geschichte und Technologie des Netzwerks
- Kaspa KIP-17 (Prüfung von Schnorr- und ECDSA-Signaturen)
- mempool.space: Leistung und Schwierigkeit des Bitcoin-Netzwerks
- Cointelegraph: Was der Vorschlag BIP-360 ändert
Häufige Fragen
Může hacker poslat bitcoiny z mé adresy bez mého klíče?
Mohou těžaři změnit moji transakci nebo si připsat mince?
Co je 51% útok a hrozí Bitcoinu?
Je Kaspa stejně bezpečná jako Bitcoin?
Co je flash BTC nebo flash USDT?
Dieser Text wurde mithilfe von KI erstellt. Fakten, Zahlen und Abläufe hat Yegor geprüft.
Miner zum Artikel
Weitere Artikel in der Rubrik Anleitungen und Vergleiche
 SicherheitBetrug mit Bitcoin-Automaten: Wie man ihn erkennt und vermeidet (CryptoScam #6)
 SicherheitWie „Pump and Dump“ funktioniert und warum es bei Kryptowährungen so gefährlich ist (CryptoScam #4)
 SicherheitGefälschte Software-Wallets: Wie der Betrug funktioniert und wie Sie sich schützen (CryptoScam #1)