Miért nem lehet meghamisítani egy Bitcoin- vagy Kaspa-tranzakciót – egyszerűen elmagyarázva
Egy Bitcoin- vagy Kaspa-tranzakciót nem lehet meghamisítani, mert minden fizetést a tulajdonos privát kulcsával kell aláírni, és a hálózat minden csomópontja maga ellenőrzi ezt az aláírást. Kulcs nélkül nem lehet elkölteni más érméit, és nem lehet megváltoztatni sem az összeget, sem a címzettet. A már megerősített előzmények átírásához pedig több számítási teljesítmény kellene, mint amennyivel az egész becsületes hálózat rendelkezik – és ez többe kerül, mint amennyit a támadó nyerhetne. A valós kockázat ezért nem a „feltört blokklánc”, hanem az ellopott kulcs és a csaló, aki meggyőzi Önt, hogy saját maga küldje el a pénzt.
Összefoglalás
- Az érmék senkinek sem „hevernek a számláján”. Azé, akinek megvan a privát kulcsa, és érvényes digitális aláírást tud vele készíteni.
- Az aláírás matematikailag a tranzakció tartalmához kötődik. Egyetlen karakter (összeg, cím) megváltoztatása is érvényteleníti az aláírást.
- A hálózat minden csomópontja maga ellenőriz minden tranzakciót. Az érvénytelent elutasítja, még akkor is, ha a legnagyobb bányász küldte.
- Ugyanazon érmék kétszeri elköltését a proof of work akadályozza meg: a Bitcoin előzményeinek átírásához 2026. 10. 29-i állapot szerint több mint 1 000 EH/s kellene, azaz körülbelül 4 millió legújabb bányagép.
- A valódi veszélyek máshol vannak: adathalászat, hamis tárcák, a seed kifejezés kiszivárgása, „flash USDT” típusú csalások. Ezek ellen főként az Ön óvatossága véd.
Mit jelentene valójában „meghamisítani egy tranzakciót”
Amikor az emberek a kriptovaluták hamisításáról beszélnek, általában négy dolog egyikére gondolnak. A hálózat mindegyiket más mechanizmussal oldja meg:
| Csalási kísérlet | Mit szeretne a támadó | Mi akadályozza meg |
|---|---|---|
| Más érméinek elköltése | érméket küldeni magának egy olyan címről, amely nem az övé | digitális aláírás (privát kulcs nélkül nem lehetséges) |
| Aláírt tranzakció módosítása | átírni egy más által indított fizetés összegét vagy címzettjét | az aláírás csak a tranzakció pontos tartalmára érvényes |
| Érmék létrehozása a semmiből | olyan érméket jóváírni magának, amelyek soha nem léteztek | minden csomópont ellenőrzi, hogy a tranzakció bemenetei léteznek és nincsenek elköltve |
| Kétszeri elköltés (double spend) | fizetni, megkapni az árut, majd a fizetést „visszavonni” | proof of work és a megerősítésekre való várakozás |
Már a Bitcoin szerzője is felhívja a figyelmet a 2008-as eredeti dokumentumban (whitepaperben), hogy még egy hatalmas számítási teljesítménnyel rendelkező támadó sem tud értéket teremteni a semmiből, és nem veheti el azt a pénzt, amely soha nem volt az övé. Az egyetlen, amivel megpróbálkozhat, a saját friss fizetésének visszavétele. Nézzük végig lépésről lépésre.
Hogyan működnek a kulcsok és a digitális aláírás
Az alap egy kulcspár. A privát kulcs (titkos szám, amelyet csak Ön ismer) lényegében egy véletlenszerű 256 bites szám. A lehetséges kulcsok száma nagyjából 1077 – nagyságrendileg annyi, ahány atom van a látható világegyetemben. Más kulcsát kitalálni ezért gyakorlatilag lehetetlen.
A privát kulcsból egyirányú számítással vezethető le a nyilvános kulcs, abból pedig a cím, amelyre mások érméket küldenek Önnek. Az odaút egyszerű, a visszaút (a címből a privát kulcsra) ma számítási szempontból kivitelezhetetlen. A Bitcoin és a Kaspa ugyanazt az elliptikus görbét, a secp256k1-et használja.
Amikor fizetni szeretne, a tárca veszi a tranzakció tartalmát (honnan, hová, mennyit), és a privát kulccsal digitális aláírást készít hozzá. Ezután bárki ellenőrizheti az Ön nyilvános kulcsával két dolgot:
- hogy az aláírást a privát kulcs tulajdonosa készítette,
- hogy a tranzakció tartalma az aláírás óta egyetlen karakterrel sem változott.
A Bitcoin eredetileg ECDSA-aláírásokat használt. A Taproot frissítés óta (2021. november, 709 632. blokk) a BIP-340 szabvány szerinti Schnorr-aláírásokat is ismeri. A Kaspa alapértelmezésként Schnorr-aláírásokat használ, és az ECDSA-t is támogatja. A biztonság szempontjából mindkettőre ugyanaz érvényes: akinek nincs kulcsa, nem tud érvényes aláírást előállítani.
Miért nem lehet módosítani egy már aláírt tranzakciót
Az aláírás nem az „üzenet” egészéhez készül, hanem annak hash-értékéhez (az adatok ujjlenyomatához). A hash-függvény tetszőleges hosszúságú adatból rövid, rögzített hosszúságú ujjlenyomatot készít. Elég egyetlen betűt megváltoztatni, és az ujjlenyomat teljesen más lesz.
Ha valaki útközben a tranzakcióban az összeget 0,01 BTC-ről 1 BTC-re változtatná, vagy a saját címét csempészné be, az ujjlenyomat megváltozik, és az eredeti aláírás nem fog hozzá illeni. A csomópontok az ilyen tranzakciót azonnal eldobják. Új aláírást a támadó nem tud készíteni, mert nincs meg az Ön kulcsa.
A hashek egész blokkokat is összetartanak. Minden blokk tartalmazza az előző blokk ujjlenyomatát, így láncot alkotnak – innen ered a blokklánc elnevezés. Egy régi blokkban lévő tranzakció módosítása megváltoztatná a blokk ujjlenyomatát, és „szétzilálná” az összes utána következő blokkot.
Ki ellenőrzi a tranzakciókat: csomópontok és UTXO
A hálózatnak nincs központi szervere, amely eldöntené, mi érvényes. A tranzakciókat több ezer csomópont (a hálózat szabályainak és előzményeinek teljes másolatával rendelkező számítógép) ellenőrzi. Mindegyikük maga, a többitől függetlenül ellenőriz minden tranzakciót és minden blokkot.
A Bitcoin és a Kaspa is UTXO-ként (korábbi tranzakciók fel nem használt kimeneteiként) tartja nyilván a pénzt. Ez hasonlóan működik, mint a bankjegyek a pénztárcában: minden tranzakció konkrét korábbi kimeneteket „használ fel”, és újakat hoz létre. A csomópont minden fizetésnél ellenőrzi:
- hogy a felhasznált kimenetek valóban léteznek,
- hogy még nem lettek elköltve,
- hogy érvényes aláírás tartozik hozzájuk,
- hogy a kimenetek összege nem nagyobb a bemenetek összegénél.
Ha bármi nem stimmel, a csomópont nem fogadja el a tranzakciót, és nem küldi tovább. Ugyanez érvényes a blokkokra: az érvénytelen tranzakciót tartalmazó blokkot a csomópontok elutasítják, még akkor is, ha a világ legnagyobb poolja bányászta ki. A bányászok tehát nem tudják megkerülni a szabályokat – csak az érvényes tranzakciók sorrendjéről dönthetnek.
Double spend és proof of work: miért nem lehet átírni az előzményeket
Marad az utolsó lehetőség: fizetni, megvárni az árut, majd az előzmények egy olyan változatát érvényesíteni, amelyben a fizetés nem létezik. Ezt double spendnek (kétszeri elköltésnek) nevezik. Ezt a proof of work akadályozza meg: a hálózat az előzmények azon változatát fogadja el, amely mögött a legtöbb elvégzett munka áll.
Minden új blokk a tranzakció egy megerősítése. A Bitcoinnál nagyjából 10 percenként keletkezik egy blokk, és a kereskedők nagyobb összegeknél hagyományosan 6 megerősítésre, azaz körülbelül egy órát várnak. Ahhoz, hogy a támadó „kitörölje” a fizetést, titokban egy hosszabb alternatív láncot kellene kibányásznia gyorsabban, mint a hálózat többi része. Ez csak az egész becsületes hálózatnál nagyobb teljesítménnyel lehetséges – innen ered az 51%-os támadás elnevezés.
Mennyibe kerülne egy támadás a Bitcoin ellen: saját számításunk
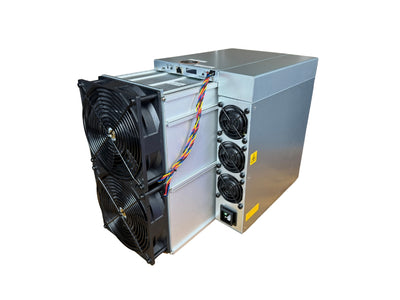
2026. 10. 29-én a Bitcoin-hálózat teljesítménye 1 080 EH/s körül van (mempool.space). Átszámítva kínálatunk leghatékonyabb léghűtéses bányagépére:
| Adat | Bitcoin (BTC) |
|---|---|
| Hálózati teljesítmény (2026. 10. 29.) | ~1 080 EH/s = 1,08 milliárd TH/s |
| A számításhoz használt bányagép | Antminer S21 XP, 270 TH/s, 13,5 J/TH |
| Gépek száma pusztán a hálózat kiegyenlítéséhez | ~4 millió darab |
| A gépek ára (nálunk 85 499 Kč/db, 2026. 10. 29-i állapot) | ~340 milliárd Kč |
| Teljesítményfelvétel | ~14,6 GW (nagyjából egész Csehország átlagos fogyasztásának kétszerese) |
| Áram 1 órára 2 Kč/kWh mellett | ~29 millió Kč |
Ennyi további géppel egyetlen gyártó sem rendelkezik, és hetek alatt sem tudja legyártani őket. És van még egy gazdasági biztosíték, amelyet már Satoshi Nakamoto is leírt: akinek ekkora teljesítménye lenne, az becsületes bányászattal többet keresne. Egy óra alatt 6 blokk keletkezik, egyenként 3,125 BTC, azaz 18,75 BTC – 1 753 594 Kč / 1 BTC árfolyam mellett ez több tízmillió koronát jelent. A támadás ráadásul letörné annak az érmének az árát, amelyet a támadó maga is bányászna.
Hogyan működik ez a Kaspánál: blockDAG és másodpercenként 10 blokk
A Kaspa ugyanazokon az alapokon áll (kulcsok, aláírások, UTXO, proof of work), de a blokkokat másképp rendezi. Egyetlen lánc helyett blockDAG-ot (blokkgráfot) hoz létre: a blokkok párhuzamosan is keletkezhetnek, és mindegyik több elődre hivatkozik. A GHOSTDAG protokoll ezután egyetlen sorrendbe rendezi őket, amelyben minden csomópont egyetért.
A Crescendo hardfork óta (2025. május) a Kaspa másodpercenként 10 blokkot hoz létre. A tranzakció ezért másodperceken belül megerősítést kap, míg a Bitcoinnál a biztonságos elszámolásra nagyjából egy órát kell várni. A következő lépés, a DAGKnight konszenzus, 2026. 10. 29-én még mindig csak terv. A hálózatról bővebben a Kaspa (KAS) című cikkben olvashat.
| Paraméter | Bitcoin | Kaspa |
|---|---|---|
| Szerkezet | blokklánc | blockDAG (GHOSTDAG) |
| Blokksebesség | 1 blokk ~10 percenként | másodpercenként 10 blokk |
| Aláírás | ECDSA, 2021 óta Schnorr is (BIP-340) | Schnorr (alapértelmezett), ECDSA is |
| Görbe | secp256k1 | secp256k1 |
| Érmék nyilvántartása | UTXO | UTXO |
| Konszenzus | proof of work (SHA-256) | proof of work (kHeavyHash) |
| Biztonságos megerősítés | általában 6 blokk ≈ 1 óra | másodpercek nagyságrendje |
| Hálózati teljesítmény (2026. 10. 29.) | ~1 080 EH/s | ~351 PH/s |
Mennyibe kerülne egy támadás a Kaspa ellen
Itt őszintének kell lennünk: egy kisebb hálózat olcsóbban támadható, mint a Bitcoin. Adataink szerint a Kaspa teljesítménye 2026. 10. 29-én nagyjából 351 PH/s. A kiegyenlítéshez körülbelül 8 800 darab Antminer KS7 (40 TH/s, 3 080 W) elegendő lenne, nagyjából 630 millió Kč értékben. A teljesítményfelvétel körülbelül 27 MW lenne, az áram pedig óránként mintegy 54 000 Kč-ba kerülne.
Ez nagyságrendekkel kevesebb, mint a Bitcoinnál, de még mindig több ezer gépről van szó, amelyek nem kaphatók szabadon a piacon. A támadás ráadásul rontaná a KAS árfolyamát, és ezzel azoknak a gépeknek az értékét is, amelyekbe a támadó befektetett. Gyakorlati szabály: kisebb hálózatokon nagy összegeknél érdemes tovább várni, mint az első megerősítésig. Ez minden proof-of-work érmére érvényes – minél kisebb a hálózat teljesítménye, annál nagyobb óvatosság szükséges.
Mi fenyeget valójában, és hogyan védekezhet
A matematikát nem lehet kijátszani, az embert igen. Szinte minden kriptovaluta-veszteség, amelyről hall, nem a „blokklánc feltörésével” keletkezett, hanem azzal, hogy a kulcs vagy a pénz egy csalóhoz került.
- A kulcs vagy a seed kifejezés ellopása. A seed kifejezés (12–24 szó a tárca visszaállításához) ugyanaz, mint a privát kulcs. Aki ismeri, azé az Ön érméi. Soha ne fényképezze le, ne tárolja a felhőben, és ne adja meg semmilyen weboldalon.
- Adathalászat és hamis tárcák. A csaló alkalmazások és weboldalak úgy néznek ki, mint az eredetiek, és „elkérik” a seed kifejezést. Hogy hogyan ismerhetők fel, a Hamis szoftveres tárcák című cikkben írjuk le.
- „Flash BTC / flash USDT”. A csaló olyan szoftvert ígér, amely „ideiglenes” érméket küld, vagy egy értéktelen tokent küld Önnek, amely csak USDT-nek látszik. Valódi bitcoint kulcs nélkül senki sem tud küldeni. A fizetést mindig ellenőrizze egy blockchain explorerben – tokeneknél a szerződés címe alapján is.
- Meg nem erősített tranzakciók. A mempoolban (a meg nem erősített tranzakciók sorában) váró tranzakció még nincs kifizetve. Ha Bitcoinért ad el árut, várja meg a megerősítést.
- Kvantumszámítógépek. Egy kellően nagy kvantumszámítógép elméletileg ki tudná számítani a nyilvános kulcsból a privátot. Főként azok a címek lennének veszélyben, amelyek nyilvános kulcsa már látható a hálózaton (régi címtípusok, többször használt címek). Ilyen számítógép ma nem létezik, és a becslések arról, mikor jöhetne létre, évtizedekkel eltérnek. A Bitcoin fejlesztői már dolgoznak a BIP-360 javaslaton az ellenálló címekhez. A gyakorlati tanács már ma is érvényes: ne használjon egy címet többször.
Nagyobb összegekhez a legbiztonságosabb egy hardveres tárca, amely a kulcsot soha nem engedi be a számítógépbe. A Kaspához ajánlott tárcákat a Kaspa tárca: hogyan hozzon létre egyet című útmutatóban mutatjuk be.
A cikk technikai elveket magyaráz, és nem minősül befektetési tanácsnak.
Mi a következő lépés
- Hogyan keletkeznek a blokkok és mit csinálnak a bányászok, azt a Mi a kriptovaluta-bányászat és hogyan működik című cikk magyarázza el.
- Hogy ma mennyit keres egy adott gép a hálózat biztosításával, azt az ASIC bányagépek jövedelmezőségi táblázata mutatja.
Források
- Satoshi Nakamoto: Bitcoin – A Peer-to-Peer Electronic Cash System (2008)
- Bitcoin Developer Guide: Transactions
- BIP-340: Schnorr Signatures for secp256k1
- Sompolinsky, Wyborski, Zohar: PHANTOM GHOSTDAG – A Scalable Generalization of Nakamoto Consensus
- Kaspa.org: a hálózat története és technológiája
- Kaspa KIP-17 (Schnorr- és ECDSA-aláírások ellenőrzése)
- mempool.space: a Bitcoin-hálózat teljesítménye és nehézsége
- Cointelegraph: mit változtat a BIP-360 javaslat
Gyakori kérdések
Küldhet egy hacker bitcoint a címemről a kulcsom nélkül?
Megváltoztathatják a bányászok a tranzakciómat, vagy jóváírhatnak maguknak érméket?
Mi az az 51%-os támadás, és fenyegeti-e a Bitcoint?
Ugyanolyan biztonságos a Kaspa, mint a Bitcoin?
Mi az a flash BTC vagy flash USDT?
A szöveg AI segítségével készült. A tényeket, számokat és eljárásokat Yegor ellenőrizte.