Dlaczego nie da się sfałszować transakcji Bitcoina ani Kaspy – wyjaśniamy prosto
Transakcji Bitcoina ani Kaspy nie da się sfałszować, ponieważ każdą płatność musi podpisać klucz prywatny właściciela, a każdy węzeł sieci samodzielnie sprawdza ten podpis. Bez klucza nie można wydać cudzych monet ani zmienić kwoty czy odbiorcy. Z kolei przepisanie już potwierdzonej historii wymagałoby większej mocy obliczeniowej niż cała uczciwa sieć – a to kosztuje więcej, niż atakujący mógłby zyskać. Realnym ryzykiem nie jest więc „zhakowany blockchain”, lecz skradziony klucz i oszust, który przekona Państwa, by samodzielnie wysłać pieniądze.
Podsumowanie
- Monety nie „leżą nikomu na koncie”. Należą do tego, kto ma klucz prywatny i potrafi nim utworzyć ważny podpis cyfrowy.
- Podpis jest matematycznie powiązany z treścią transakcji. Zmiana choćby jednego znaku (kwoty, adresu) unieważnia podpis.
- Każdy węzeł sieci sam sprawdza każdą transakcję. Nieważną odrzuci, nawet gdyby wysłał ją największy górnik.
- Dwukrotnemu wydaniu tych samych monet zapobiega proof of work: przepisanie historii Bitcoina wymagałoby na dzień 29.10.2026 ponad 1 000 EH/s, czyli około 4 milionów najnowszych koparek.
- Prawdziwe zagrożenia leżą gdzie indziej: phishing, fałszywe portfele, wyciek frazy seed, oszustwa typu „flash USDT”. Przed nimi chroni przede wszystkim Państwa ostrożność.
Co właściwie oznaczałoby „sfałszowanie transakcji”
Gdy ludzie mówią o fałszowaniu kryptowalut, zwykle mają na myśli jedną z czterech rzeczy. Każdą z nich sieć rozwiązuje innym mechanizmem:
| Próba oszustwa | Czego chciałby atakujący | Co temu zapobiega |
|---|---|---|
| Wydać cudze monety | przesłać sobie monety z adresu, który do niego nie należy | podpis cyfrowy (bez klucza prywatnego jest to niemożliwe) |
| Zmienić podpisaną transakcję | przepisać kwotę lub odbiorcę cudzej płatności | podpis jest ważny tylko dla dokładnej treści transakcji |
| Stworzyć monety z niczego | przypisać sobie monety, które nigdy nie istniały | każdy węzeł sprawdza, czy wejścia transakcji istnieją i nie zostały wydane |
| Wydać dwa razy (double spend) | zapłacić, otrzymać towar, a potem „cofnąć” płatność | proof of work i oczekiwanie na potwierdzenia |
Już autor Bitcoina w oryginalnym dokumencie (whitepaperze) z 2008 roku zwraca uwagę, że nawet atakujący z ogromną mocą obliczeniową nie może stworzyć wartości z niczego ani zabrać pieniędzy, które nigdy do niego nie należały. Jedyne, czego może spróbować, to cofnąć własną niedawną płatność. Omówimy to po kolei.
Jak działają klucze i podpis cyfrowy
Podstawą jest para kluczy. Klucz prywatny (tajna liczba, którą znają tylko Państwo) to w zasadzie losowa liczba 256-bitowa. Możliwych kluczy jest około 1077 – rzędu tyle, ile atomów w widzialnym wszechświecie. Odgadnięcie cudzego klucza jest więc praktycznie niemożliwe.
Z klucza prywatnego jednokierunkowym obliczeniem wyprowadza się klucz publiczny, a z niego adres, na który inni wysyłają Państwu monety. Droga w tę stronę jest łatwa, droga powrotna (z adresu do klucza prywatnego) jest dziś obliczeniowo niewykonalna. Bitcoin i Kaspa wykorzystują tę samą krzywą eliptyczną secp256k1.
Gdy chcą Państwo zapłacić, portfel bierze treść transakcji (skąd, dokąd, ile) i za pomocą klucza prywatnego tworzy do niej podpis cyfrowy. Każdy może następnie, korzystając z Państwa klucza publicznego, zweryfikować dwie rzeczy:
- że podpis utworzył właściciel klucza prywatnego,
- że treść transakcji od momentu podpisania nie zmieniła się ani o jeden znak.
Bitcoin pierwotnie używał podpisów ECDSA. Od aktualizacji Taproot (listopad 2021, blok 709 632) obsługuje także podpisy Schnorra zgodnie ze standardem BIP-340. Kaspa domyślnie używa podpisów Schnorra i obsługuje też ECDSA. Pod względem bezpieczeństwa w obu przypadkach obowiązuje to samo: kto nie ma klucza, nie wytworzy ważnego podpisu.
Dlaczego nie można zmienić już podpisanej transakcji
Podpis nie jest tworzony do „wiadomości” jako całości, lecz do jej hasha (odcisku danych). Funkcja skrótu zamienia dane o dowolnej długości w krótki odcisk o stałej długości. Wystarczy zmienić jedną literę, a odcisk wyjdzie zupełnie inny.
Gdyby ktoś po drodze zmienił w transakcji kwotę z 0,01 BTC na 1 BTC albo podsunął swój adres, odcisk się zmieni i pierwotny podpis nie będzie do niego pasował. Węzły natychmiast odrzucą taką transakcję. Nowego podpisu atakujący utworzyć nie może, ponieważ nie ma Państwa klucza.
Hashe spajają także całe bloki. Każdy blok zawiera odcisk poprzedniego bloku, dzięki czemu tworzą łańcuch – stąd nazwa blockchain. Zmiana transakcji w starym bloku zmieniłaby jego odcisk i „zepsuła” wszystkie bloki po nim.
Kto sprawdza transakcje: węzły i UTXO
Sieć nie ma centralnego serwera, który decydowałby, co jest ważne. Transakcje sprawdzają tysiące węzłów (komputerów z pełną kopią zasad i historii sieci). Każdy z nich weryfikuje każdą transakcję i każdy blok samodzielnie, niezależnie od pozostałych.
Bitcoin i Kaspa ewidencjonują pieniądze jako UTXO (niewydane wyjścia poprzednich transakcji). Działa to podobnie jak banknoty w portfelu: każda transakcja „zużywa” konkretne wcześniejsze wyjścia i tworzy nowe. Przy każdej płatności węzeł sprawdza:
- czy użyte wyjścia rzeczywiście istnieją,
- czy nie zostały jeszcze wydane,
- czy towarzyszy im ważny podpis,
- czy suma wyjść nie jest wyższa niż suma wejść.
Jeśli cokolwiek się nie zgadza, węzeł nie przyjmie transakcji i nie przekaże jej dalej. To samo dotyczy bloków: blok z nieważną transakcją węzły odrzucą, nawet gdyby wykopała go największa pula na świecie. Górnicy nie mogą więc obejść zasad – mogą jedynie decydować o kolejności ważnych transakcji.
Double spend i proof of work: dlaczego nie da się przepisać historii
Pozostaje ostatnia możliwość: zapłacić, poczekać na towar, a potem przeforsować inną wersję historii, w której płatność nie istnieje. Nazywa się to double spend (podwójne wydanie). Zapobiega temu proof of work: sieć uznaje tę wersję historii, za którą stoi najwięcej wykonanej pracy.
Każdy nowy blok to jedno potwierdzenie transakcji. W Bitcoinie blok przybywa mniej więcej co 10 minut, a sprzedawcy przy większych kwotach tradycyjnie czekają na 6 potwierdzeń, czyli około godziny. Aby atakujący „wymazał” płatność, musiałby potajemnie wykopać dłuższy alternatywny łańcuch szybciej niż reszta sieci. Jest to możliwe tylko z większą mocą, niż ma cała uczciwa sieć – stąd nazwa atak 51%.
Ile kosztowałby atak na Bitcoina: nasze wyliczenie
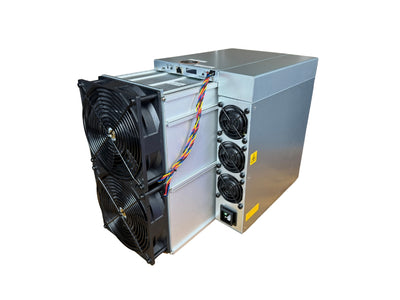
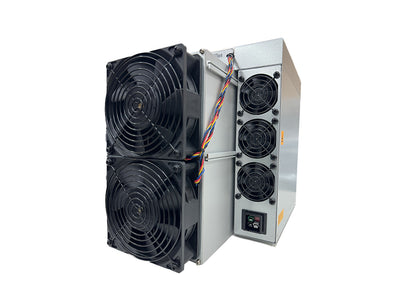
Na dzień 29.10.2026 sieć Bitcoina ma moc około 1 080 EH/s (mempool.space). Przeliczenie na najbardziej energooszczędną koparkę chłodzoną powietrzem z naszej oferty:
| Dane | Bitcoin (BTC) |
|---|---|
| Moc sieci (29.10.2026) | ~1 080 EH/s = 1,08 miliarda TH/s |
| Koparka do obliczeń | Antminer S21 XP, 270 TH/s, 13,5 J/TH |
| Liczba urządzeń tylko do zrównania się z siecią | ~4 miliony sztuk |
| Cena urządzeń (85 499 Kč/szt. u nas na dzień 29.10.2026) | ~340 miliardów Kč |
| Pobór mocy | ~14,6 GW (mniej więcej dwukrotność średniego poboru całych Czech) |
| Prąd za 1 godzinę przy 2 Kč/kWh | ~29 milionów Kč |
Tylu dodatkowych urządzeń nie ma żaden producent i nie wyprodukuje ich w ciągu kilku tygodni. Jest też zabezpieczenie ekonomiczne, które opisał już Satoshi Nakamoto: kto miałby taką moc, zarobi więcej na uczciwym kopaniu. W ciągu godziny powstaje 6 bloków po 3,125 BTC, czyli 18,75 BTC – przy cenie 1 753 594 Kč za 1 BTC to dziesiątki milionów koron. Atak dodatkowo obniżyłby cenę monety, którą atakujący sam by kopał.
Jak to wygląda w Kaspie: blockDAG i 10 bloków na sekundę
Kaspa opiera się na tych samych podstawach (klucze, podpisy, UTXO, proof of work), ale bloki układa inaczej. Zamiast jednego łańcucha tworzy blockDAG (graf bloków): bloki mogą powstawać równolegle, a każdy odwołuje się do kilku poprzedników. Protokół GHOSTDAG układa je następnie w jedną kolejność, co do której zgadzają się wszystkie węzły.
Od hard forka Crescendo (maj 2025) Kaspa tworzy 10 bloków na sekundę. Transakcja otrzymuje więc potwierdzenie w ciągu sekund, podczas gdy w Bitcoinie na bezpieczne rozliczenie czeka się około godziny. Kolejny krok, konsensus DAGKnight, jest na dzień 29.10.2026 nadal tylko w planach. Więcej o sieci znajdą Państwo w artykule Kaspa (KAS).
| Parametr | Bitcoin | Kaspa |
|---|---|---|
| Struktura | łańcuch bloków | blockDAG (GHOSTDAG) |
| Szybkość bloków | 1 blok na ~10 minut | 10 bloków na sekundę |
| Podpis | ECDSA, od 2021 także Schnorr (BIP-340) | Schnorr (domyślnie), także ECDSA |
| Krzywa | secp256k1 | secp256k1 |
| Ewidencja monet | UTXO | UTXO |
| Konsensus | proof of work (SHA-256) | proof of work (kHeavyHash) |
| Bezpieczne potwierdzenie | zwykle 6 bloków ≈ 1 godzina | rzędu sekund |
| Moc sieci (29.10.2026) | ~1 080 EH/s | ~351 PH/s |
Ile kosztowałby atak na Kaspę
Tu trzeba być szczerym: mniejszą sieć można zaatakować taniej niż Bitcoina. Według naszych danych Kaspa ma na dzień 29.10.2026 moc około 351 PH/s. Do zrównania wystarczyłoby około 8 800 urządzeń Antminer KS7 (40 TH/s, 3 080 W) za około 630 milionów Kč. Pobór mocy wyniósłby około 27 MW, a prąd kosztowałby około 54 000 Kč za godzinę.
To o rzędy wielkości mniej niż w przypadku Bitcoina, ale wciąż chodzi o tysiące urządzeń, które nie są swobodnie dostępne na rynku. Atak dodatkowo zaszkodziłby cenie KAS, a tym samym wartości urządzeń, w które atakujący zainwestował. Zasada praktyczna: przy dużych kwotach w mniejszych sieciach rozsądnie jest poczekać dłużej niż na pierwsze potwierdzenie. Dotyczy to każdej monety proof of work – im mniejsza moc sieci, tym więcej ostrożności.
Co realnie grozi i jak się chronić
Matematyki nie da się obejść, człowieka – tak. Niemal wszystkie straty kryptowalut, o których Państwo słyszą, nie powstały przez „złamanie blockchainu”, lecz dlatego, że klucz lub pieniądze trafiły do oszusta.
- Kradzież klucza lub frazy seed. Fraza seed (12–24 słowa do odtworzenia portfela) to to samo co klucz prywatny. Kto ją zna, ma Państwa monety. Nigdy nie należy jej fotografować, zapisywać w chmurze ani wpisywać na żadnej stronie.
- Phishing i fałszywe portfele. Oszukańcze aplikacje i strony wyglądają jak oryginał i „proszą” o frazę seed. Jak je rozpoznać, opisujemy w artykule Fałszywe portfele programowe.
- „Flash BTC / flash USDT”. Oszust obiecuje oprogramowanie, które wyśle „tymczasowe” monety, albo przesyła bezwartościowy token, który tylko wygląda jak USDT. Prawdziwego bitcoina nikt bez klucza wysłać nie może. Płatność zawsze należy sprawdzić w eksploratorze blockchaina – w przypadku tokenów także po adresie kontraktu.
- Niepotwierdzone transakcje. Transakcja, która czeka w mempoolu (kolejce niepotwierdzonych transakcji), nie jest jeszcze zapłacona. Przy sprzedaży towaru za Bitcoina należy poczekać na potwierdzenie.
- Komputery kwantowe. Wystarczająco duży komputer kwantowy mógłby teoretycznie obliczyć klucz prywatny z klucza publicznego. Zagrożone byłyby głównie adresy, których klucz publiczny jest już widoczny w sieci (stare typy adresów, adresy używane wielokrotnie). Taki komputer dziś nie istnieje, a szacunki, kiedy mógłby powstać, różnią się o dziesiątki lat. Deweloperzy Bitcoina przygotowują już propozycję BIP-360 dla odpornych adresów. Praktyczna rada obowiązuje już dziś: nie należy używać jednego adresu wielokrotnie.
Dla większych kwot najbezpieczniejszy jest portfel sprzętowy, który nigdy nie wypuszcza klucza do komputera. Polecane portfele dla Kaspy pokazujemy w poradniku Portfel Kaspa: jak go założyć.
Artykuł wyjaśnia zasady techniczne i nie stanowi rekomendacji inwestycyjnej.
Co dalej
- Jak powstają bloki i co robią górnicy, wyjaśnia artykuł Czym jest kopanie kryptowalut i jak działa.
- Ile dziś zarabia zabezpieczanie sieci konkretnym urządzeniem, pokazuje tabela rentowności koparek ASIC.
Źródła
- Satoshi Nakamoto: Bitcoin – A Peer-to-Peer Electronic Cash System (2008)
- Bitcoin Developer Guide: Transactions
- BIP-340: Schnorr Signatures for secp256k1
- Sompolinsky, Wyborski, Zohar: PHANTOM GHOSTDAG – A Scalable Generalization of Nakamoto Consensus
- Kaspa.org: historia i technologia sieci
- Kaspa KIP-17 (weryfikacja podpisów Schnorr i ECDSA)
- mempool.space: moc i trudność sieci Bitcoin
- Cointelegraph: co zmienia propozycja BIP-360
Częste pytania
Czy haker może wysłać bitcoiny z mojego adresu bez mojego klucza?
Czy górnicy mogą zmienić moją transakcję lub przypisać sobie monety?
Czym jest atak 51% i czy grozi Bitcoinowi?
Czy Kaspa jest tak samo bezpieczna jak Bitcoin?
Czym jest flash BTC lub flash USDT?
Tekst został przygotowany z pomocą AI. Fakty, liczby i procedury sprawdził Yegor.